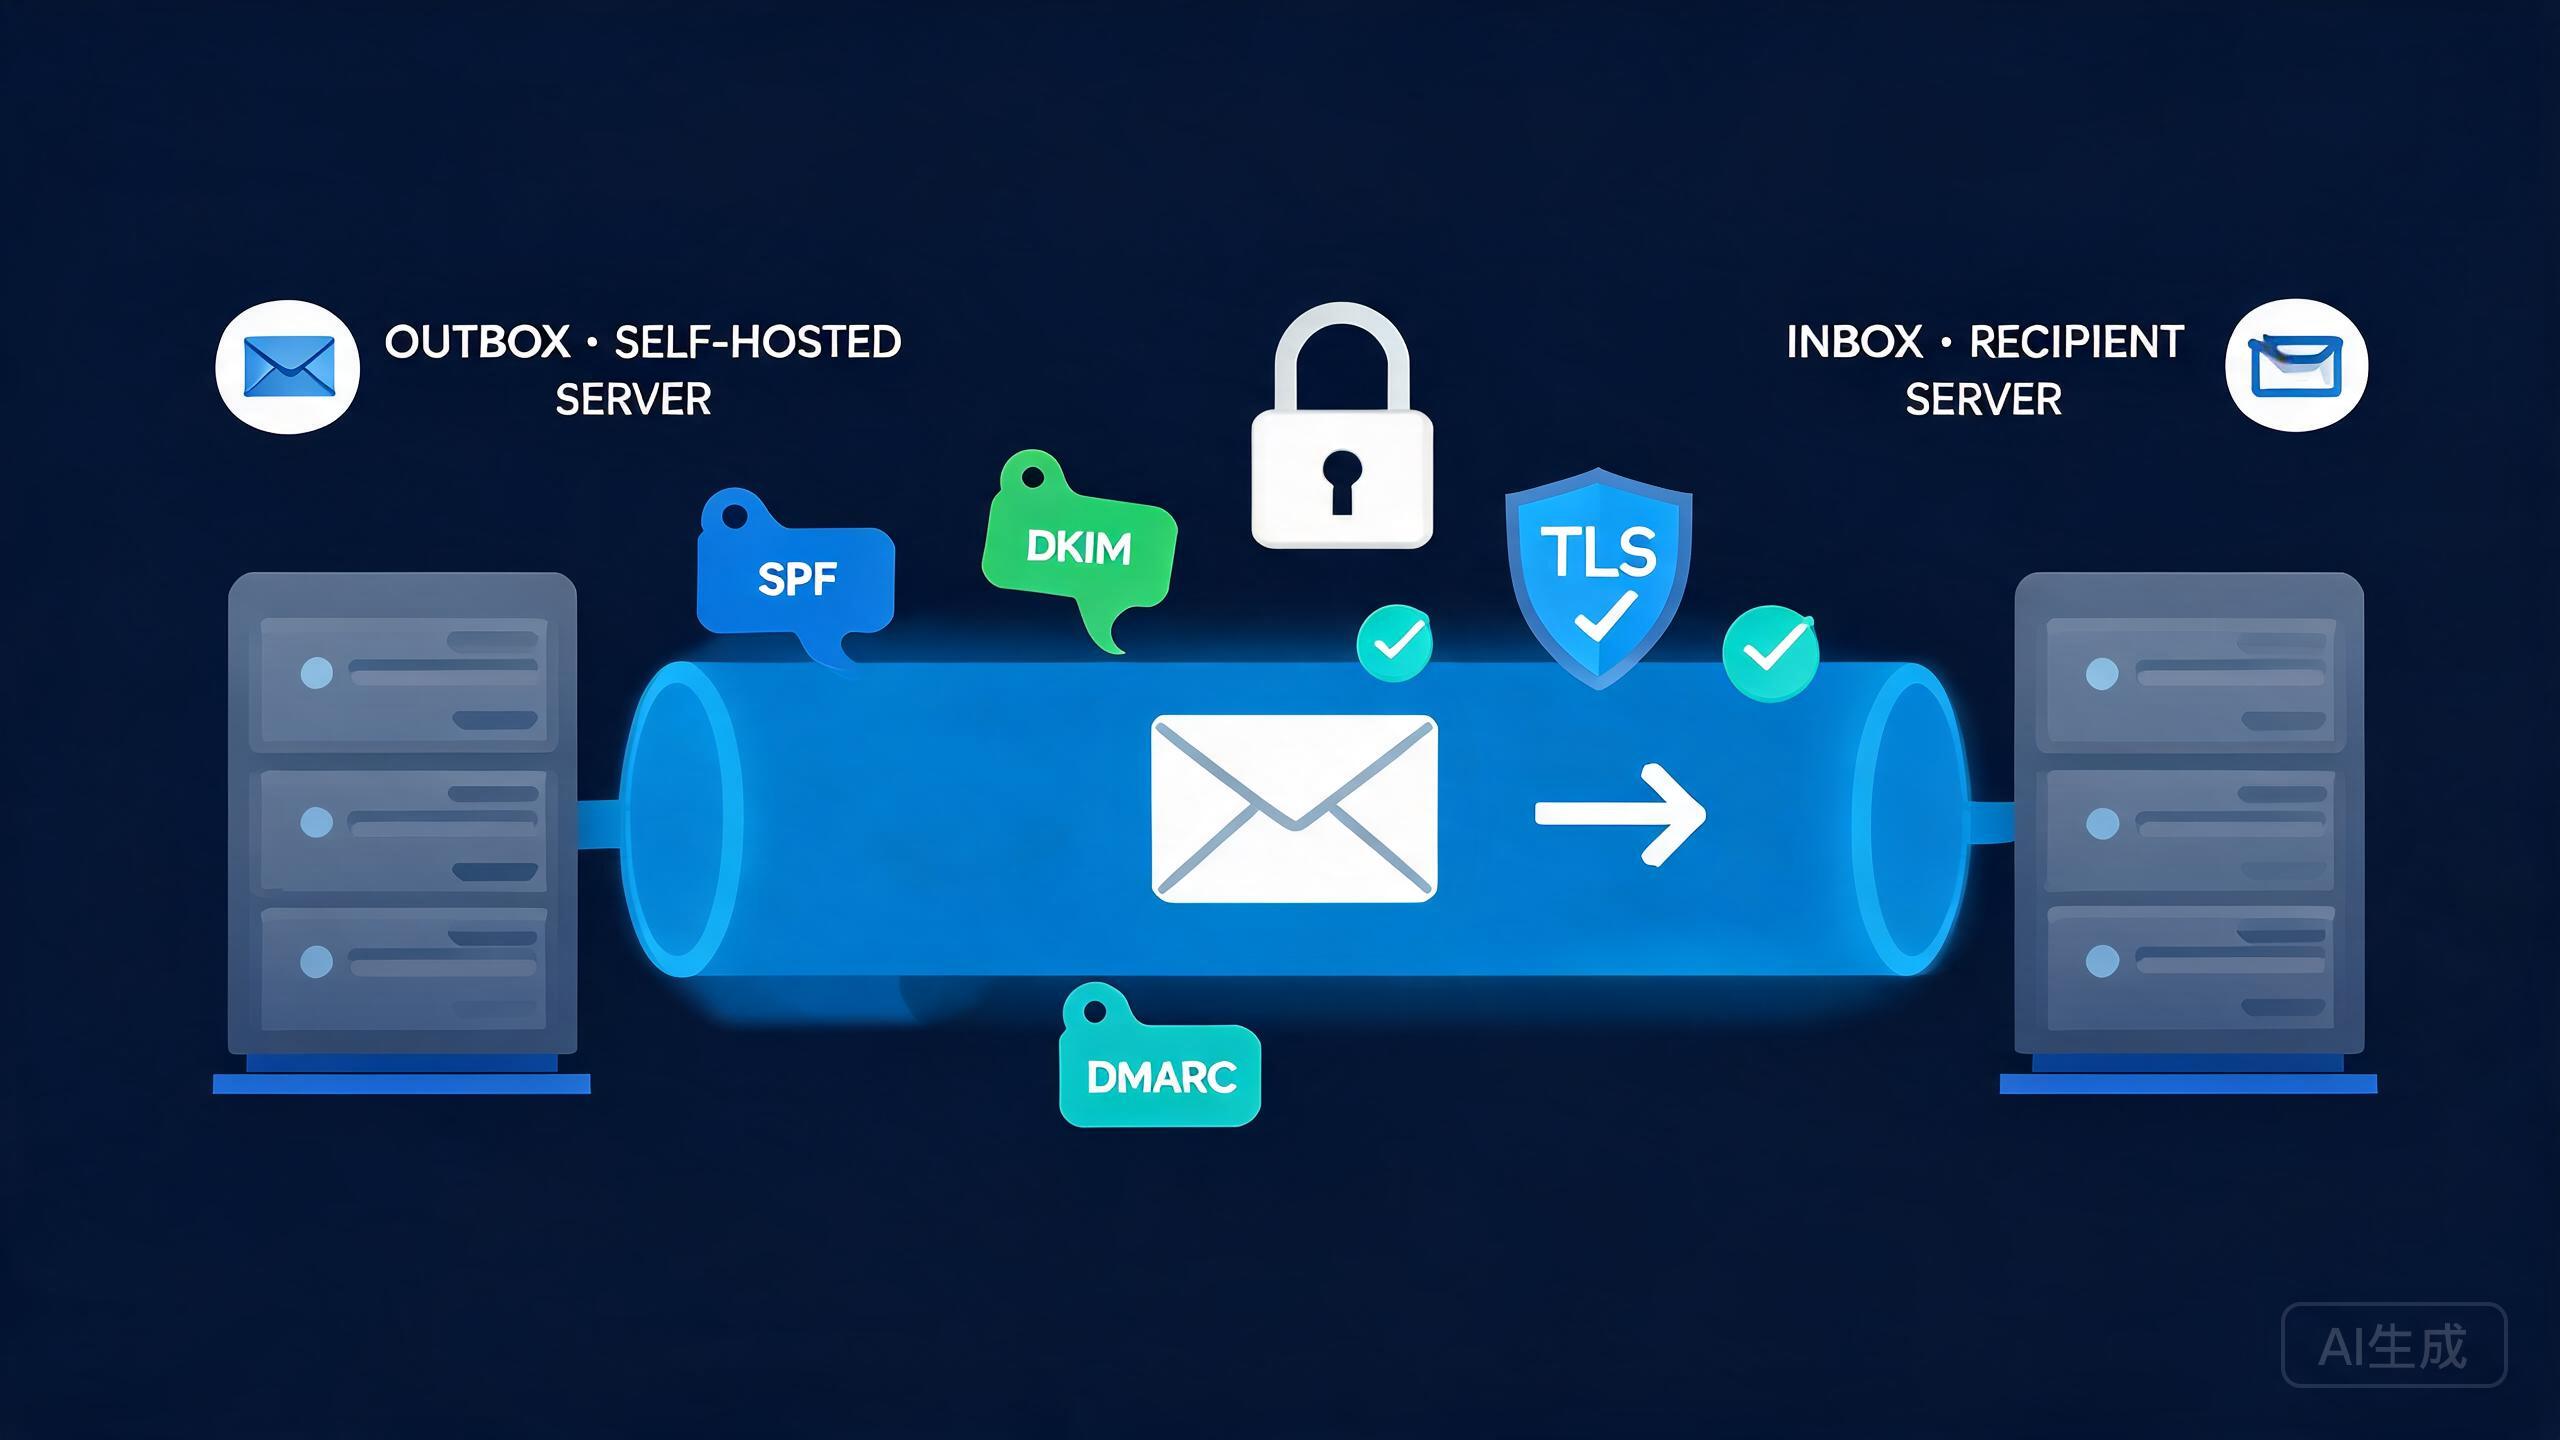
自己搭的邮服,最让人崩溃的不是"发不出去",而是"发出去被对方丢进垃圾箱甚至退回"。现在主流邮箱对入站邮件的信任判定,很大程度靠三组 DNS 记录:SPF、DKIM、DMARC。它们回答三个问题:这个域名授权谁发信(SPF)、这封信有没有被篡改/是谁签的(DKIM)、不合格的邮件对方该怎么处理并反馈给我(DMARC)。这篇讲清这三者解决什么、怎么配、怎么验证有没有生效,以及常见坑与边界——让自托管邮件的送达率从"随缘"变成"可预期"。
一、SPF/DKIM/DMARC 解决什么:让收件方"信你域名发出的信"
垃圾邮件泛滥的背景下,收件方邮箱默认"不信任陌生的发件域名"。它靠什么判断一封来自你域名的信可信?就是查你的 DNS:你在 DNS 里白纸黑字声明"这个域名只授权这些服务器发信"(SPF)、"这封信带了我域的签名、内容没被改"(DKIM)、"不合格的信请按我定的策略处理、并给我回执"(DMARC)。三件套合起来,等于给"我的域名发出的邮件"建立了一套"可验证身份的背书",让 Gmail、Outlook 等收件方在判定时不至于把你的合法信件误判成垃圾或伪造。没配好的自托管邮服,往往不是服务坏了,而是"可信背书没有,信被当成垃圾"。
它和普通邮件服务器的分工:邮件服务器负责"发送/接收/转发"(MTA 的工作,前面聊过),SPF/DKIM/DMARC 是"发送前在 DNS 层的信用背书"——它们在传输之前就在 DNS 里声明好了,是"让你的信能被信任"的外部名声工程。三者要一起配,缺一个都会让判定打折扣。
二、怎么配:SPF 白名单 + DKIM 签名 + DMARC 策略(三个 DNS/TXT)
三者的落地都是"加 DNS 记录"(多为 TXT)。SPF:在域名的 TXT 里写 `v=spf1` 列出授权发信的主机(你的邮服 IP、发信服务如 `include:spf.messagelabs.com`),末尾 `-all`(只允许列出的)。DKIM:在你邮服里生成公私钥对,公钥/选择器以 `selector._domainkey 域名 TXT` 发布;邮服发信时用私钥对信件做签名,收件方用 DNS 里的公钥验签。DMARC:在 `_dmarc 域名 TXT` 里写策略(`p=` 给不合格邮件下什么处理:none/quarantine/reject)、预留邮箱 `rua=` 收聚合报告。三个记录都生效后,你的域名在收件方眼里才"信用齐了"。
# 三组 DNS 记录示意(以域名 example.com 为例)
# SPF——声明"只有这些主机能代 example.com 发信"
example.com TXT  "v=spf1 ip4:203.0.113.10 include:spf.mailservice.example.net -all"

# DKIM——发布公钥(sel 是选择器名,如 dkim / s1)
sel._domainkey.example.com TXT
  "v=DKIM1; k=rsa; p=MIGfMA0GCSqGSIb3DQEBAQUAA4GN...(你的公钥,去掉换行)"

# DMARC——声明不合格邮件怎么处理 + 报告接收方
_dmarc.example.com TXT
  "v=DMARC1; p=quarantine; rua=mailto:postmaster@example.com"
# 落地顺序建议:先 p=none 观察一段时间,再收紧到 quarantine/reject
最容易的坑是按顺序配 + 别一步到位:先配 SPF/DKIM,确认信能通过前两项,再开 DMARC 的 `p=quarantine`(把可疑的扔垃圾箱),稳定后再考虑 `p=reject`(直接拒绝)。一上来就 `p=reject` 且没确认合法信件都过,会把好信也拒了——这是很多人翻车的地方。落地时"先 none 观察、逐步收紧"是安全路径。
三、验证有没有生效:三连查 + 真实投递测试
配完不等于生效,要验证。验证分两层:一是"DNS 记录是否发布正确"——用 dig/host 查 TXT 记录对不对(尤其 DKIM 公钥格式、SPF 的 include 链是否通、DMARC 语法是否合法);二是"真实信件过不过"——给自己发到 Gmail/Outlook,看邮件头的 `spf=pass`、`dkim=pass`、`dmarc=pass`(在"显示原始邮件"里能看到这三项判定)。只有三连全 pass 且真实投递进收件箱,才叫真正配好——否则继续调到全过为止。
# 查 DNS 记录是否就位
dig +short TXT example.com                  # 看 SPF
dig +short TXT sel._domainkey.example.com   # 看 DKIM 公钥
dig +short TXT _dmarc.example.com           # 看 DMARC
# 用在线工具(如 mxtoolbox 的 SPF/DKIM/DMARC 检测)做一次全面体检

# 看真实信件判定:给自己发到 Gmail/Outlook
# → 打开原始邮件,找 Authentication-Results 头,检查
#   spf=pass smtp.mailfrom=你的域
#   dkim=pass header.i=@你的域
#   dmarc=pass
验证的坑:SPF 的 include 链接了多层的发信服务、DKIM 私钥没在邮服上加载/选择器名不一致、DMARC 的 rua 邮箱格式错,都会让判定不 pass 却难定位——用"分项查询 + 真实投递看 Authentication-Results"一步步排。另外 DMARC 报告(rua)会定期给你聚合 XML,是观察"哪些信被判成什么"的重要来源,别看都不看。
四、常见坑:SPF 过长/include 断链、DKIM 密钥与重启、DMARC 对齐、多发送方
这三件套四个坑要尤其防。一是"SPF 记录超过 10 次 DNS 查询":SPF 有 10 次 lookups 上限,include 链太长会导致永久错误(permerror)被判 fail——精简只用必要 include/IP。二是"DKIM 私钥丢失与重启后失效":密钥要从邮服备份好,重启容器/换主机别弄丢私钥,否则签名停止、直接 dkim=fail。三是"DMARC 对齐(alignment)":DMARC 要求发件域与 SPF/DKIM 的域"对齐"(一致或子域),对齐失败即使 SPF/DKIM 各自 pass,DMARC 也可能不 pass——注意发件时用同一域名。四是"多发送方/第三方服务":如果走多家发信服务,SPF 要 include 全、DKIM 各自配、DMARC 要覆盖对齐——漏掉一个,用那家的信就 fail。整体思路是"发件路径单一、DNS 记录与发件域对齐、密钥可备份"。
# 排障 SOP:信件被判 fail 时的分项定位
#   1) 看 Authentication-Results:spf/dkim/dmarc 哪一项没 pass
#   2) spf fail → 检查 SPF 记录是否包含发件主机、include 是否断链
#   3) dkim fail → 检查选择器/公钥是否与邮服私钥匹配、是否丢失
#   4) dmarc fail → 查对齐(发件域是否与 SPF/DKIM 域一致)
把它当排障 SOP:先"读 Authentication-Results 看哪项 fail",再"对症查 DNS/密钥/对齐",后用"分项 dig + 真实投递"验证修复。别头痛医头重复发信——看邮件头里的三元判定是最快的定位入口。
五、边界:SPF/DKIM/DMARC 是"背书"不是"保证送达",也不等于安全
这三者的边界要认清:它们大幅提升"不是垃圾/不是伪造"的判定,但**不保证**一定进收件箱——收件方的垃圾策略、声誉、内容都影响最终落点;DMARC 只是"给了对方处理与反馈依据",不是通关文牒。其次,它们验证"来自你的域名",防不了"你的发件账号被真正攻破后发出的信"(那是另一层账号安全)。最后,这套 DNS 记录是"公开信用声明",配置要规范、密钥要保护,别让 DMARC/SPF 配错反而泄露了你的发信拓扑。
把 SPF/DKIM/DMARC 放回自托管整体:它是自托管邮服"送达可预期"的外部信用工程,是邮件能进收件箱的前置门槛。落地要点:SPF 列出授权发信主机并以 `-all` 收口,DKIM 生成并发布公钥、邮服签名,DMARC 先 `p=none` 观察再逐步 `p=quarantine/reject`;用 dig 与真实投递头验证三项 pass;防住 SPF 过 10 次查询、DKIM 密钥丢失、DMARC 对齐失败、多发送方遗漏四坑;并认清它提升"是出自你域"的可信判定、不保证送达也不替代账号安全。当这三项 DNS 背书配齐且验证通过,自托管邮服才算真正"站到了收件箱门口"。
结语
SPF/DKIM/DMARC 的价值,是给自托管邮服建立一套"我的域名发出的信可信"的 DNS 背书,让送达率从"被扔垃圾箱随缘"变成"可预期"。落地要点:SPF 白名单授权发信主机并以 -all 收口,DKIM 用公私钥让邮服签名、公钥发 DNS,DMARC 先 p=none 观察再逐步收紧到 quarantine/reject;用 dig 分项查记录、用真实投递的 Authentication-Results 验证 spf/dkim/dmarc 全 pass;防住 SPF 超 10 次查询、DKIM 密钥丢失、DMARC 对齐失败、多发送方遗漏四坑。认清它提升"可信判定"而非"保证送达"、也不替代账号安全——当三件套配齐并验证过,自托管的邮件才会真正从"发得出去"走到"进得了收件箱"。