在"什么都能自托管"的年代,有一类服务却常被大家默认放弃,那就是邮箱——因为"搭一个能收发的邮件服务器"只是开头,真正的难点在"让它发送的邮件不被 Gmail/网易/QQ 当成垃圾邮件"以及"别被黑成转发垃圾邮件的肉鸡"。抱着侥幸心理裸配一个邮件服务器,几乎必然走向两个极端之一:要么进对方垃圾箱,要么变成垃圾邮件源。这篇把自建邮局这件事拆开讲清楚:为什么难、端口与 DNS 记录是怎么回事、怎么用 Postfix + Dovecot 搭起收发及加密,以及 SPF/DKIM/DMARC 和 TLS 这些决定"是不是垃圾邮件"的关键。
一、自建邮件的真实难点:不在协议,而在"信任"
搭邮件的技术本身并不神秘:收信用 IMAP/POP3,发信用 SMTP,一层 TLS 加密。真正的难点是一部看不见的"信用体系"。当你的服务器往别处发送一封邮件时,接收方邮箱先要回答一个问题:"这封自称来自 example.com 的邮件,真的是 example.com 发的、且发件人可信吗?"如果回答不了,邮件就被拒收或被送进垃圾箱。所以自建邮件真正要打通的,是三个层面的信任证明:域名解析出的 SPF/DKIM/DMARC 记录、发件 IP 与反查记录(PTR)、以及 TLS 证书。
想清楚这层,你就明白为什么"装了 Postfix 就能发"这么容易让人误入歧途——它能发出去,但在收件人眼里你是垃圾邮件来源的概率极高。跟前面聊过的其他服务不同,邮件不是一个"装上就好"的工具,而是一个"必须把信任证据配齐"的沟通通道。
二、端口、DNS 与被 ISP 封禁的老问题
邮件依赖一组标准端口:SMTP 发信用 25,提交用 587(带认证),IMAP 用 143/993,POP3 用 110/995。这里有一个自托管极其常见的坑:很多云厂商默认封禁出站/入站的 25 端口(防止自己的 IP 被用来发垃圾邮件),你要先去云厂商后台开放 25 端口支持,否则邮件根本发不出去。同时,发送方 IP 需要一个"反向解析(PTR)记录",而且这个 PTR 记录通常只能由你的云厂商/IP 归属方设置——这也是自建邮件"必须和厂商打交道"的地方。
# 值得提前确认的三个关键状态(在发信方向上):
# 1. 你的 VPS 出站 25 端口是否被云厂商封锁
# 2. 你的 IP 是否有 PTR 反向解析(一般要厂商帮你配)
# 3. 你的域名解析里是否配了 A/MX 并把发件相关记录指向正确的 IP
很多人到这里就卡住了:不是技术不会,而是"外网对你这台服务器的信任尚未建立"。把它当成"搭建的第一步不是装软件,而是先和厂商把 25 端口和 PTR 这件事谈妥"来安排,能让你少走很多后来才发现发不出信的弯路。
三、收发主链路:Postfix 发信 + Dovecot 收信与加密
最流行的组合是 Postfix(MTA,负责收送邮件)配合 Dovecot(负责 IMAP/POP3 收信服务,并做存储与登录认证)。给一个极简的示意:Postfix 监听 25/587 负责收发与中继,Dovecot 监听 143/993 让用户用客户端收信。收信目录和用户认证通常交给 Dovecot;Postfix 用 SMTP 认证(587)来验证"谁能替本域发信"。
# Postfix 主配置片段(/etc/postfix/main.cf)
myhostname = mail.example.com
mydomain   = example.com
myorigin   = $mydomain
inet_interfaces = all
# 只允许本机或已认证用户发信,别开半开放中继(防止被当肉鸡)
smtpd_relay_restrictions = permit_mynetworks, permit_sasl_authenticated, defer_unauth_destination
smtpd_sasl_type = dovecot
# TLS:启用后强制安全提交
smtpd_tls_cert_file = /etc/ssl/example.com/fullchain.pem
smtpd_tls_key_file  = /etc/ssl/example.com/privkey.pem
这个配置里最容易出事的是 `smtpd_relay_restrictions` 这一行——它决定了"这台服务器替谁转发"。要记住的底线:不要让自己成为一个"开放中继"(允许任何人用它发任意地址的邮件),否则几天内就会被垃圾邮件源盯上并拉黑。用 Dovecot 提供的 SASL 认证 + 限制只允许本域或已认证用户发信,是保住"这台机器信誉"的生命线。
四、让邮件"不像垃圾邮件":SPF / DKIM / DMARC 三件套
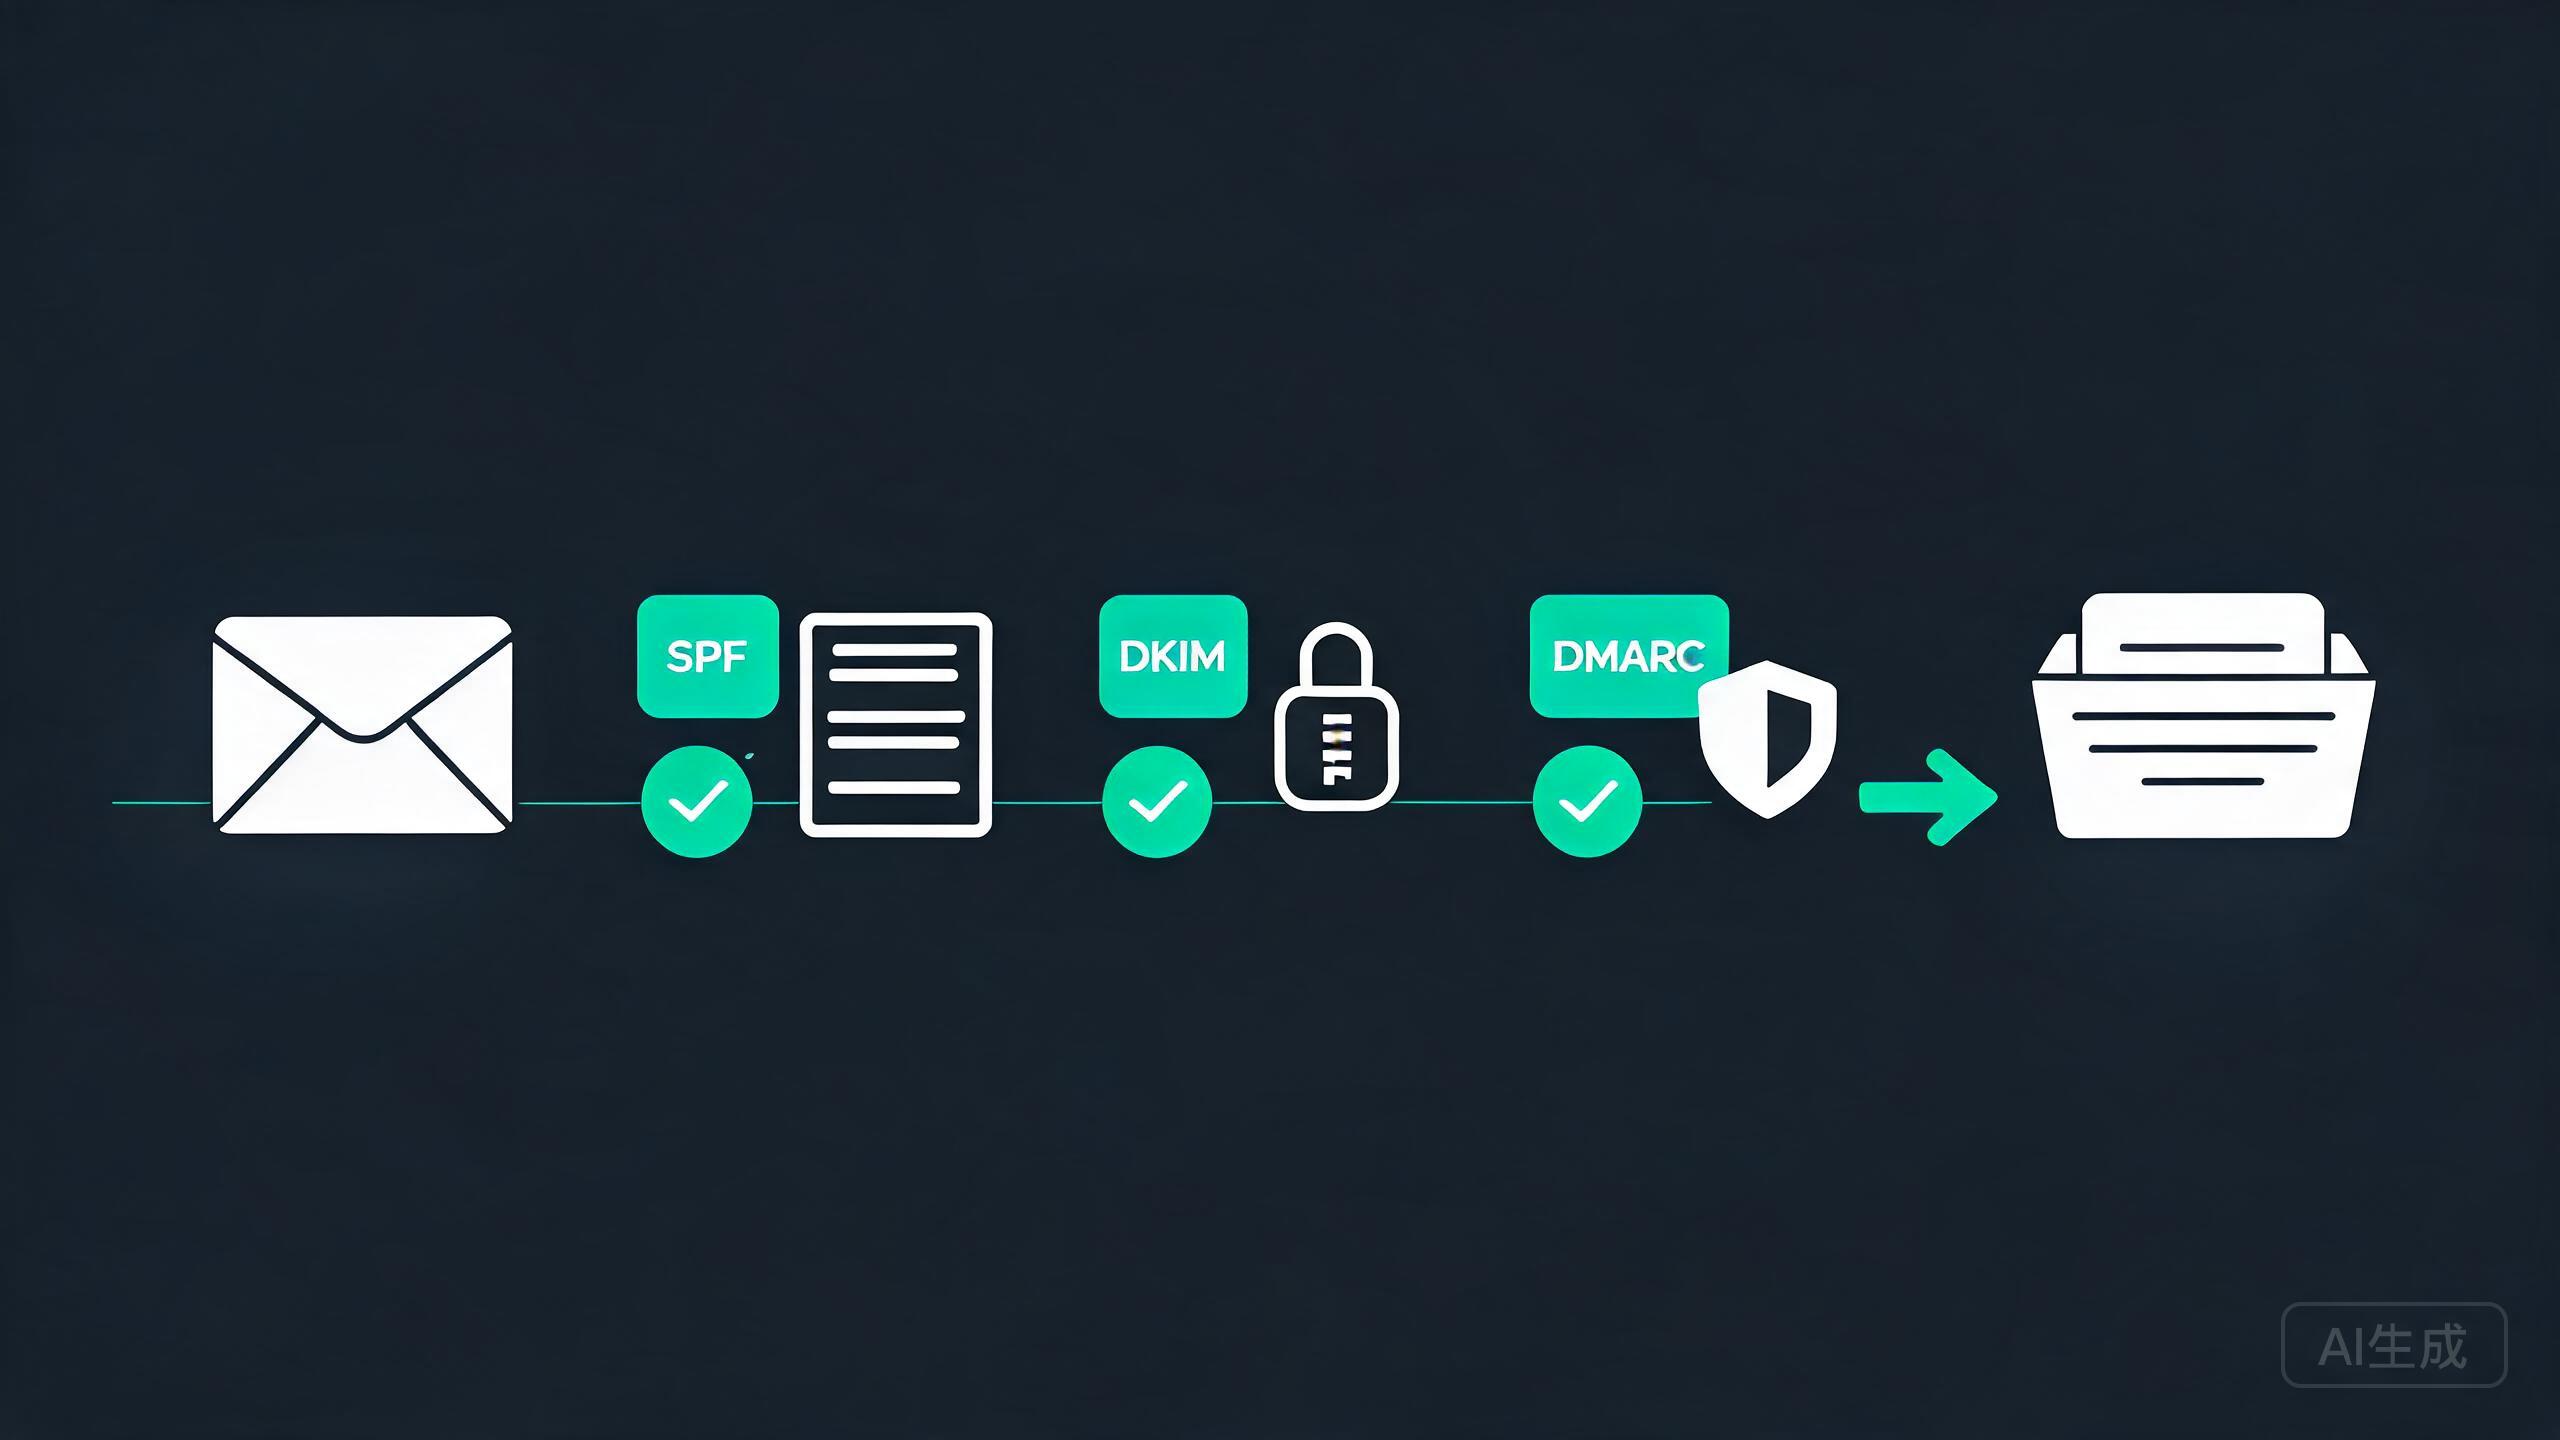
这是决定你是否"进垃圾箱还是进收件箱"的核心,也是最容易被人跳过的一步。三件套分工如下:SPF 在域名的 TXT 记录里声明"哪些 IP 允许为这个域名发信";DKIM 用一对密钥(公钥放 DNS,私钥在服务器)给邮件加签名,接收方能验证"这封邮件发送后没被篡改、确实来自持有私钥的服务器";DMARC 让域名所有者声明"当 SPF/DKIM 校验失败时该怎样处理,以及把结果汇报到哪里"。三者合力让接收方逐步建立对你这台"发件方"的信任。
# 在 example.com 的 DNS 里添加的解析记录(示意)
example.com.        IN TXT  "v=spf1 ip4:你的发件IP -all"     # SPF
selector._domainkey IN TXT  "v=DKIM1; k=rsa; p=你的DKIM公钥"  # DKIM
_dmarc.example.com. IN TXT  "v=DMARC1; p=none; rua=mailto:you@example.com"
给三条建议:一是 SPF 别写成不包含任何东西的宽松版,`-all` 表示"只有列出的 IP 能发"能把伪造压下来;二是 DKIM 用不同的 selector/密钥,真出问题时便于轮换;三是 DMARC 先跑 `p=none`(只收报告不拒绝)观察几天,确认没有合法邮件跪在规则下,再逐步收紧到 `p=quarantine`。DNS 生效有延迟,改完了要有耐心等 TTL 过去再被测。
五、安全与运维:别把自己的信誉玩丢
邮件服务器是"中毒门槛较高"的自托管服务,几个点要提醒到位。第一,认证是底线——发信必须走带认证的 587,绝不开放无认证中继;Dovecot 和 WebMail 都要有足够强度的口令和多因素意识。第二,升级与补丁——邮件组件(尤其是暴露在公网、处理不可信输入的 Postfix/Dovecot/WebMail)需要及时更新,一旦被攻破后果是"从此这台 IP 发的一切都是垃圾邮件"。第三,监控与日志——留意 `postqueue -p` 的队列是否有异常外发量(被入侵后常表现为狂发信),配合前面的日志与指标监控去看发信量是否突增。
# 常用运维查看命令
postqueue -p            # 看发送队列
journalctl -u postfix   # 看 Postfix 日志
journalctl -u dovecot   # 看 Dovecot 日志(认证失败等)
诚实地说,自建邮件对多数人并不是"最省心的选择",运维成本比托管邮箱高。但它适合"想要数据主权、希望收件在自己手里、生意或隐私上偏好独立发件渠道"的人。如果只是想"有一个能用的邮箱",托管邮箱往往更省心;决定自建时,就要把上面的信任四件事当成本职工作对待,否则就是在自建一块难用又危险的东西。
结语
自建邮件的真相是:技术难度不高,难的是"让外界信任这台发件方"。记住这条主线就能少走弯路:先用云厂商开好 25 端口、配好 PTR 反解,再搭 Postfix + Dovecot 走通收发与加密,拿下"绝不开放中继"的认证底线,然后把 SPF/DKIM/DMARC 三件套配齐并从小步收紧 DMARC,最后靠更新、强口令和发信量监控保住信誉。它是"高价值但高运维"的服务——投入在把信任证据做扎实上,而不是只图"装完能发"。当你把这些证据链配齐,自建邮箱就从"会被系统拒收的危险品",变成确实由你把控收发与主权的独立通道。