照片、文档、通讯录、待办、多台设备之间要同步——面对"把私密数据存到别人的云盘"这个最常见但未必愿意的选择,很多人开始想:能不能自建一版,数据在自己手里、还能跨手机电脑多端同步。这正是 Nextcloud 的位置:一个开源的全家桶式私有云盘,把"文件存储 + 多端同步 + 日历/通讯录/笔记 + 协作"整合成一套自托管服务。这篇讲清它的核心价值、怎么起步搭建、多端客户端怎么同步、以及文件版本/备份/安全这三件它作为"数据中台"必须处理好的事,还有它"全家桶也有代价"的现实。
一、Nextcloud 解决的问题:从一个"私有数据的统一落脚点"来说
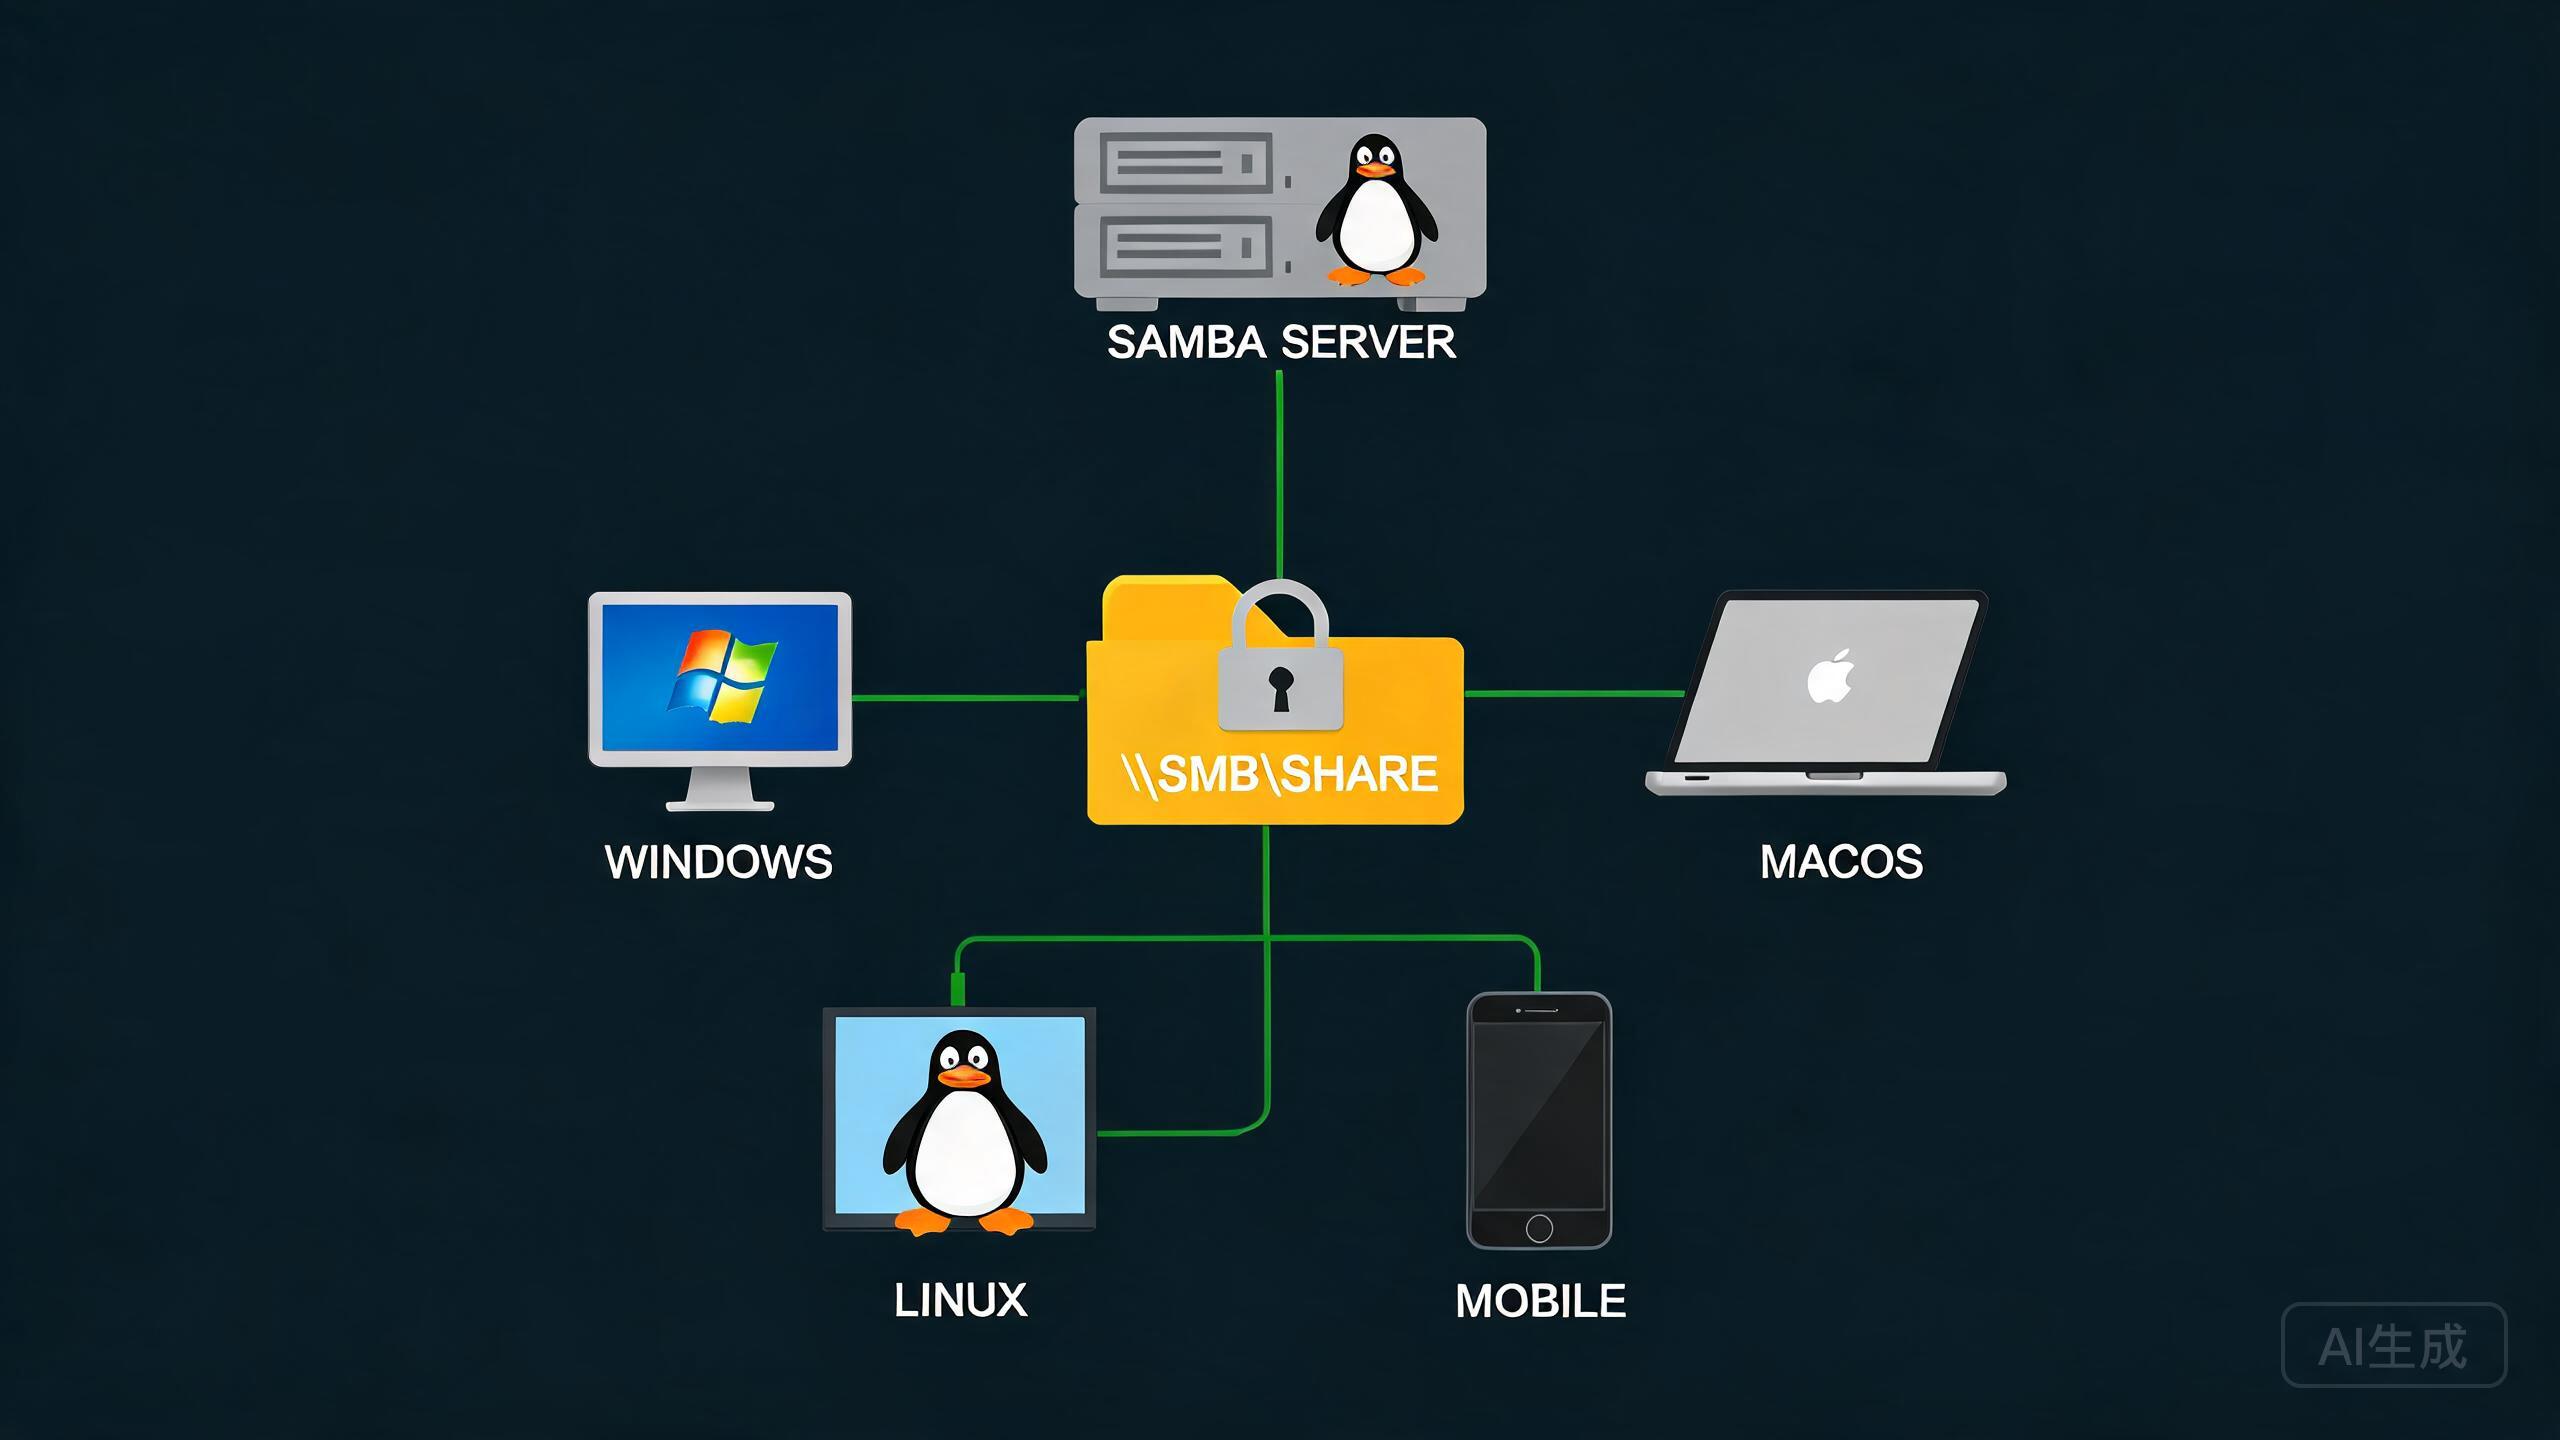
Nextcloud 的定位可以一句话概括:给"不想把数据放在别人云盘"的人一个"数据在我手里、多端可同步、还能扩展"的自托管中枢。它不是又一个"文件目录",而是一套以"文件同步/共享"为核心的生态:官方客户端覆盖 Windows/macOS/Linux/iOS/Android,能像 Dropbox 一样同步;内置日历、通讯录(CardDAV/CalDAV)、笔记、任务;还能装 App 扩展成相册、表单、聊天等。
对自托管来说,它最大的价值和前面聊的 MinIO 有个微妙区别:MinIO 是"给应用用的对象存储接口",Nextcloud 是"给人/设备用的同步与协作平台"。前者偏工程接缝,后者偏个人或团队的使用体验。你要先想清楚"想要的是给应用对接的对象存储,还是给人类用户的多端同步界面"——很多人混淆两者,装错了方向。
二、起步搭建:一个相对完整的 docker-compose 最小部署
起步最省心的是 Docker Compose(把 Web 服务、数据库、缓存一起编排)。给一个最小但完整的示例,把 Nextcloud 自身、它需要的数据库和缓存都带上:
# docker-compose.yml
services:
  nextcloud:
    image: nextcloud:stable
    ports: ["8080:80"]          # 前面再接反代 + 自动证书(如 Caddy)
    volumes:
      - ./nc-data:/var/www/html
      - ./nc-files:/var/www/html/data   # 关键:把用户数据单独挂出来
    environment:
      - SQLITE_DATABASE=1       # 小规模起步用 SQLite;正式可换 MySQL/Postgres
    depends_on:
      - db
  db:
    image: mariadb:10           # 可选:更适合数据量/多用户
    environment:
      - MYSQL_ROOT_PASSWORD=改这里
      - MYSQL_DATABASE=nextcloud
    volumes:
      - ./nc-db:/var/lib/mysql
起步几个关键动作:先把数据目录(`data` 下的用户文件)和配置目录挂成卷,别让它们裸跑在容器里;前面用一个反向代理(可以用之前聊的 Caddy/Traefik)把 HTTPS 和自动证书接上,把端口从公网收敛;管理员初始密码设成强口令。先把"能上传、能多端同步"跑通,再谈扩展,别一上来就装满 App。
三、多端同步:官方客户端与"客户端是同步不是备份"的认知
真正让 Nextcloud 好用的,是它的多端客户端。你在手机/电脑装客户端,登录后指定要同步的目录,它就会跟服务器双向同步——改动自动上传、别端自动拉取。这套体验接近 Dropbox 但数据归属自己。日历、通讯录用 CalDAV/CardDAV 也能在系统里直接接(而不是只能改网页),用起来像"私有的 iCloud/Google 同步层"。
这里有一个极易混淆的概念先立住:同步(sync)不是备份(backup)。同步是把"当前状态"复制到多端,如果你(或恶意软件)在某一端误删了文件,同步会把"删除"传播到所有端和服务器——数据照样没。所以千万不要把"我开了电脑端同步"当成"我备份了数据",这和你期待的保护不是一回事(前面聊过的 ZFS 快照/异地备份才是备份)。同步解决的是"随处可访问最新版",备份解决的是"数据丢了能找回",两者都得配。
四、文件版本、回收站与扩容:Nextcloud 作为数据中台的细节
幸好 Nextcloud 内置了几层"后悔药":文件版本(对每次编辑保留若干旧版本,可回滚);回收站(Trashbin,删除后进回收站,可恢复);以及共享/外部存储等功能。这些开箱默认就有,用起来应该打开它们,而不是关掉。对"怕改坏/怕误删"的场景,版本 + 回收站提供了"同步之上"的一层文件级保护。
# 日常可关注的管理/命令行片段(Nextcloud 提供 occ 命令)
docker exec -it nextcloud occ maintenance:mode --off
docker exec -it nextcloud occ files:scan --all        # 手动扫描新增文件
docker exec -it nextcloud occ status                   # 看实例状态
再补三个"作为数据中台"要提前想的点:一是容量——Nextcloud 存的是真实文件,磁盘增长快,要预留并盯监控(和前面 Prometheus 那套联动);二是性能——附件/文件多、并发高时,SQLite 会吃力,规模上来前先机切换到 MySQL/Postgres 并配 Redis 缓存;三是真正的备份——它里面是你的核心数据,必须纳入前面反复强调的"异地 + 快照"备份体系,绝不能只靠单机。
五、安全与"全家桶的代价"
由于 Nextcloud 里是"全是隐私的高价值数据",它也是最值得把安全做足的自托管服务之一:一定从公网走反代 + 自动 HTTPS + 强口令和 2FA(可以接前面聊过的 Authelia 那套统一认证);把管理接口和凭据收敛,别让"我是管理员"的默认配置裸露;升级要及时,因为它是长年被攻击者盯着的目标。
同时要对"全家桶畅想"泼一点冷水:Nextcloud 什么都能做,但也往往是"什么都有一点、单点都不一定极致"。它适合"用一套统一数据中枢 + 多端同步"的人;如果你只想要个别能力(比如相册、聊天),可能专项的工具(如前面的 Immich/Signal 等)在某些维度更好。取舍原则是:优先满足"能统一同步、数据在自己手里"这一核心需求,别为"扩展性"一开始就装一堆用不上的 App——那只会增加面和安全面。
结语
Nextcloud 的价值,是给"不想把数据放别人云盘"的人一个"数据在自己手里、多端同步、可扩展"的私有中枢。落地关键:用 compose 把 Web + 数据库 + 缓存搭起来并把数据目录挂卷、前面接反代自动 HTTPS;用官方客户端多端同步,但心里明确"同步≠备份";打开文件版本和回收站再配真正的异地备份;把安全(2FA/统一认证/及时升级)做足。它是"以你数据为核心"的同步平台,但也自带"全家桶不极致"的代价——当你想清楚"要的是那个统一数据落脚点"而非"装全集"时,Nextcloud 就从一个"劝退的大杂烩"变成把你散在多端的私密数据稳稳收拢回自己手里的核心一环。