用 Docker 的人很容易把"容器"和"一个叫 dockerd 的后台服务"划等号,其实容器本身只是内核特性,而 Docker 把一个占用大量内存、以 root 身份常驻的守护进程(dockerd)罩在了容器之上。Podman 的思路是:既然容器是内核能力,那就没必要非绑定一个守护进程——它可以靠 rootless(非 root 运行)、systemd 集成和 OCI 标准,让"容器"更贴近"另一个用户级进程"的管理方式。这篇讲清 Podman 和 Docker 的差别在哪、无守护与 rootless 为什么对自托管有实际价值、如何用 Pod、如何用 Quadlet 让 systemd 替你拉起容器,以及它是不是"轮到你就该切过去"的问题。
一、Podman 与 Docker 的分界:一个"守护进程"的取舍
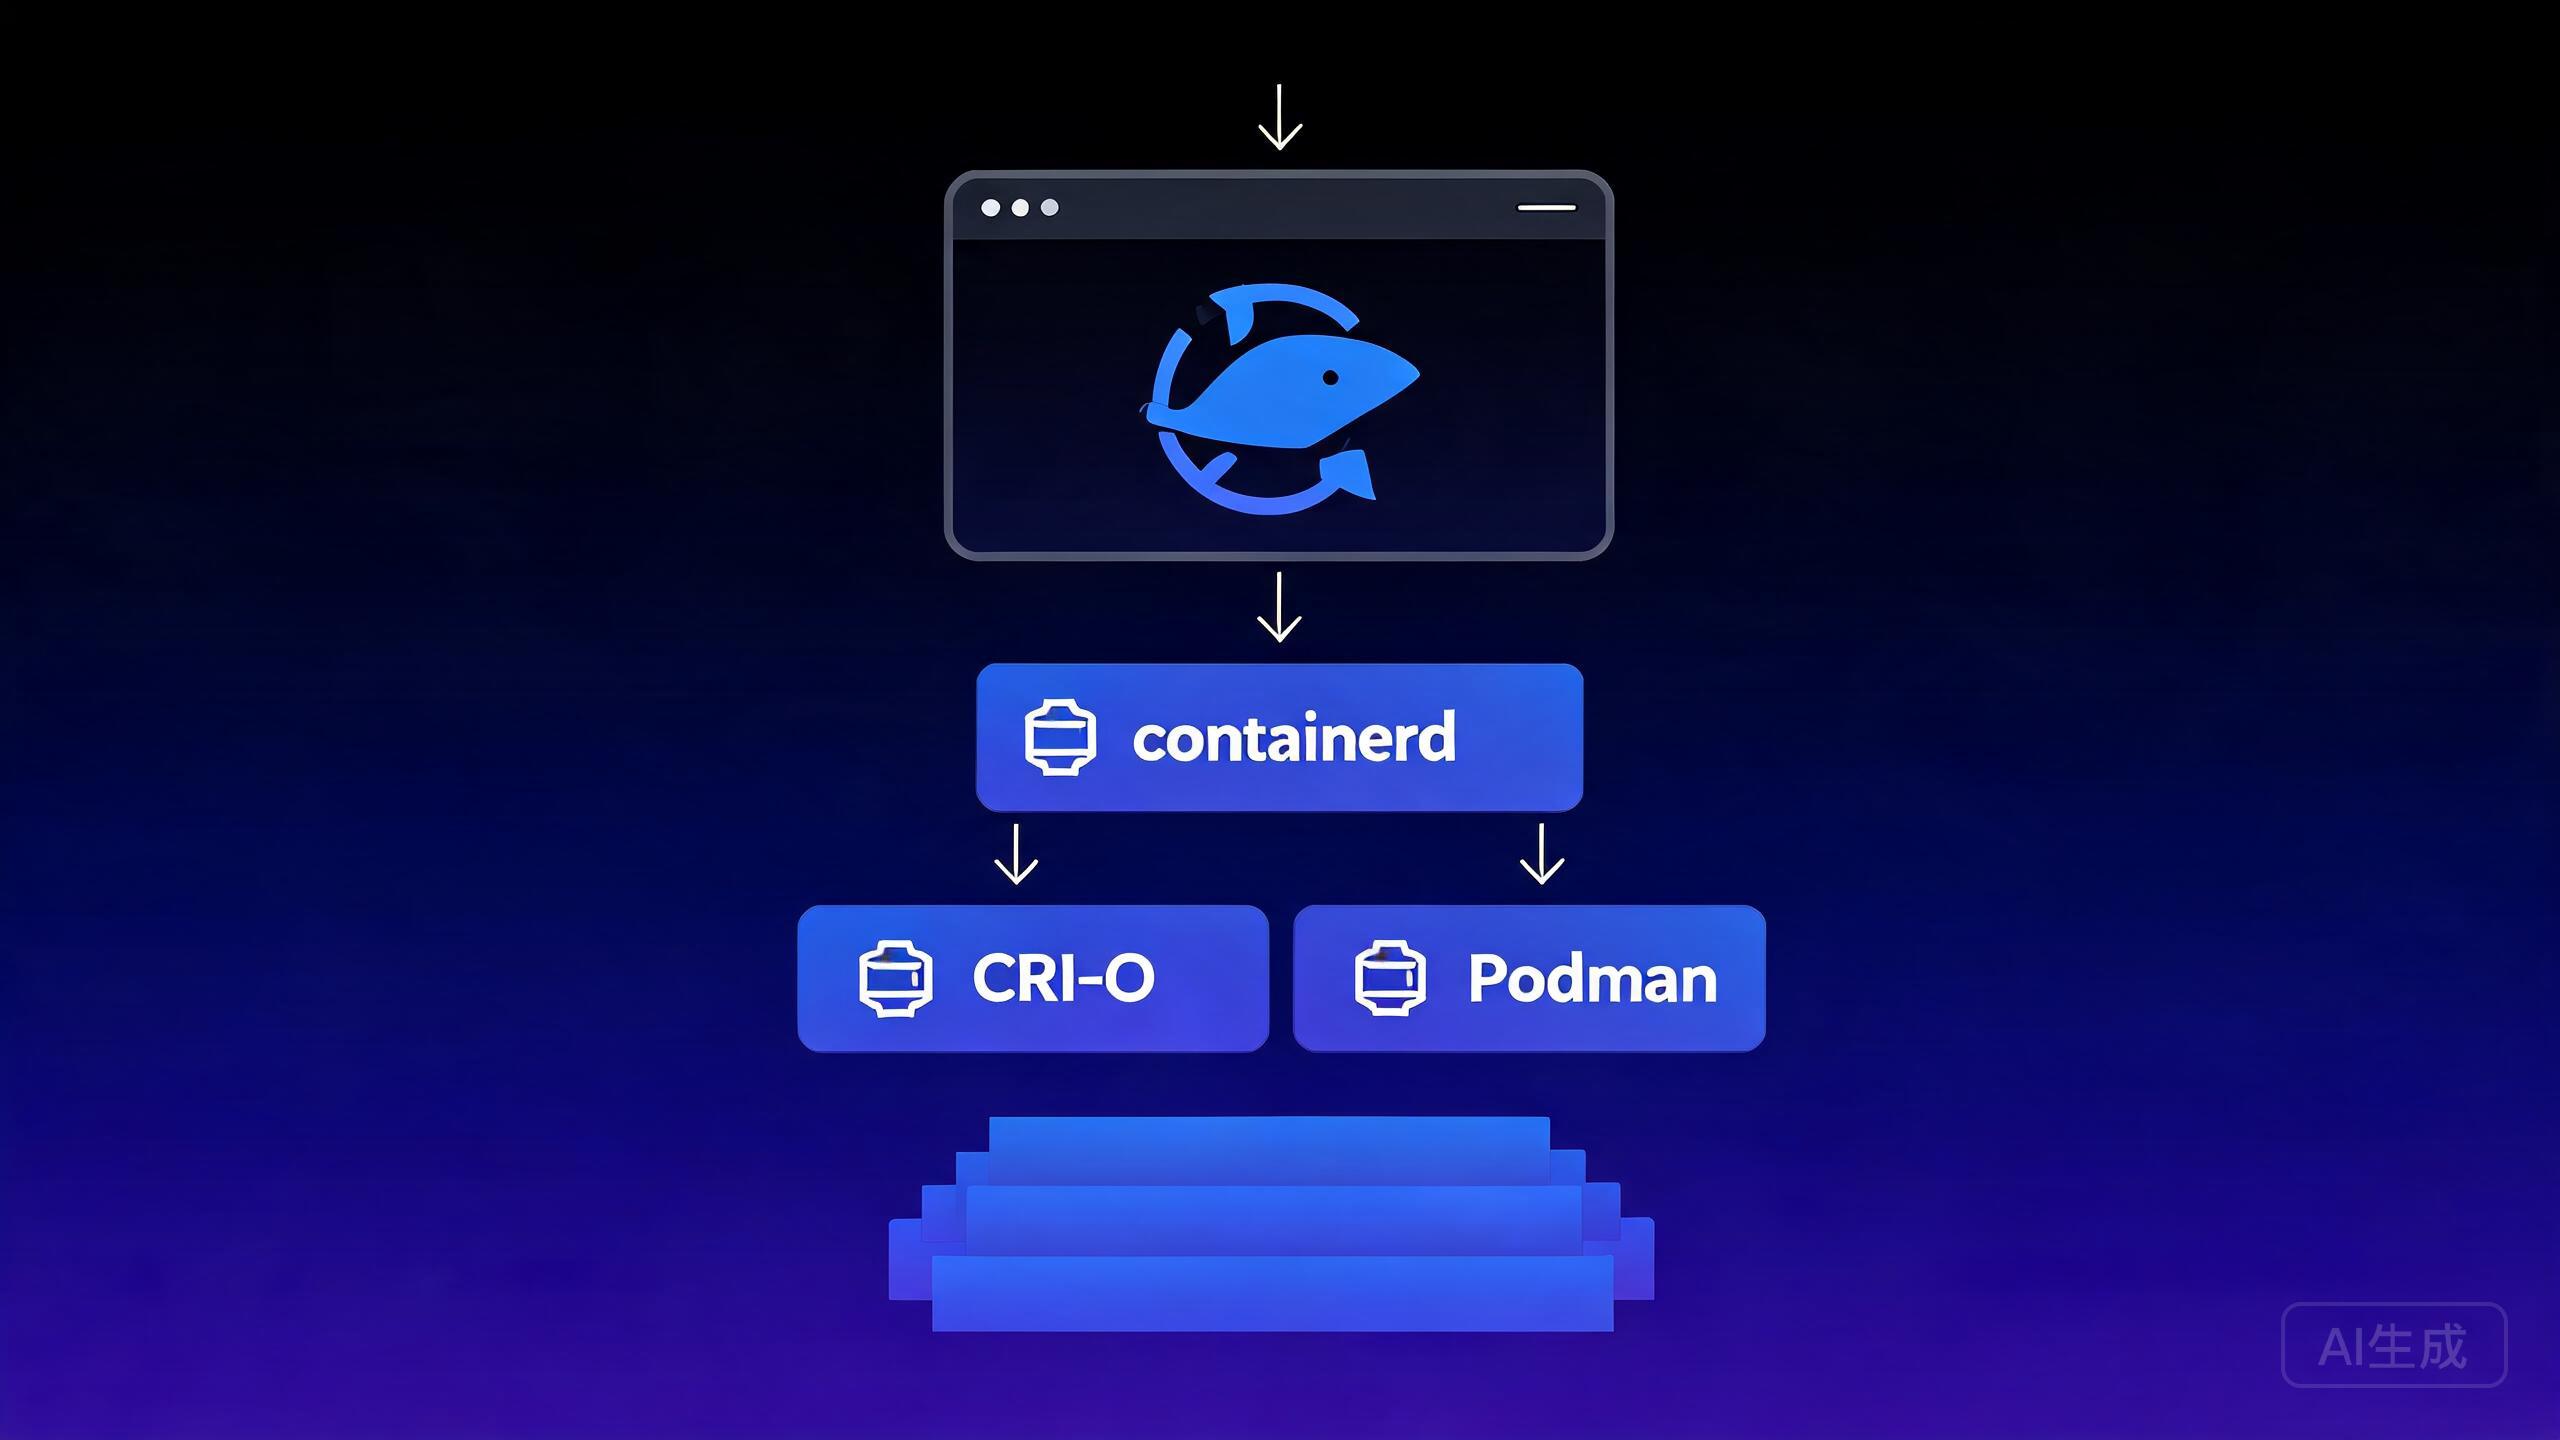
差别可以从一张对比概括:Docker 一次启动会拉起一个常驻的 dockerd 守护进程,所有容器都由它统一托管,需要 root 权限,命令都是走"客户端 → 守护进程"的路径;Podman 没有这样的守护进程,每个容器由调用它的那个进程(通常是你自己)直接 fork 起来,天然支持在当前用户身份下以 rootless 运行。
这个设计给自托管带来三个肉眼可见的好处。一是资源更省——少了一个长期占内存的守护进程;二是"更符合 systemd 的哲学"——每个容器可以做成一个受 systemd 托管的单元,开机自启、崩溃由 init 拉起,不必再依赖"一个 Docker 服务里一堆已设置 restart";三是安全边界更清晰——rootless 意味着容器出问题也不能直接拿到宿主机的 root,入侵面被收小。它完全遵循 OCI 标准,所以绝大部分 `docker run` 的镜像和习惯都能平移过来。
二、迁移成本极低:命令几乎一对一翻译
绝大多数人可以无痛切换,因为 Podman 提供了 `podman docker alias` 兼容层,更重要的是 CLI 几乎和 Docker 一字不差。把 `docker` 换成 `podman` 就是最常用的用法:构建镜像、push/pull、run、logs、exec 一脉相承。举例:
# 绝大多数 docker 命令直接换成 podman 即可
podman pull nginx:alpine
podman run -d --name web -p 8080:80 nginx:alpine
podman ps
podman logs -f web
podman exec -it web sh

# 需要时可以直接 group 成 docker 的别名体验
alias docker=podman
对"只是想把容器跑起来"的人,这一层几乎零成本。不过也有需要留意的差异:网络模型(Podman 默认用更轻的 pasta/slirp4netns,跨主机专门组网时要额外处理 Pod 网络)、存储与卷的位置、以及没有 `docker compose` 原生命令(要用兼容方案,下面会讲)。升级路径基本上是一路"先把 docker 命令换成 podman"跑通,再逐步用上 Podman 独有的能力。
三、Pod 与 Compose:把"一组服务"组织起来
Docker 用户熟悉的 `docker-compose` 是把多个容器打包成一个项目一起管理。Podman 也有对应:一是原生"Pod"概念——把多个容器放进同一个网络命名空间和生命周期里,像一个"迷你应用集群",一起启动、一起停止,容器之间用 localhost 就能互访;二是针对一堆 Compose 项目的兼容方案(如 podman-compose 或 podman compose 子命令)——当你有大量现成 compose 文件时,可以让 Podman 直接读它们。
# 用一个 Compose 文件跑起"应用 + 缓存"两个服务(Podman 直接读 compose)
podman compose -f docker-compose.yml up -d

# 用原生的 Pod:把所有服务装进同一个 pod
podman pod create --name app --publish 8080:80
podman run -d --pod app --name web nginx:alpine
podman run -d --pod app --name cache redis:alpine
这里最容易踩的差异是网络:Docker 的 compose 服务之间用服务名互访,Podman 里同 Pod 的容器用 `localhost` 互访即可;跨 Pod 通信则走显式的网络配置。所以从 Compose 搬迁时,务必先搞清楚"服务之间的互相依赖"用哪种地址——这是绝大多数"我 compose 能跑、podman 起来连不上"问题的根源。
四、Quadlet:让 systemd 直接托管容器,开机自启不靠脚本
Podman 对自托管最拿得出手的,是 Quadlet——一种"把容器声明成 systemd 单元"的方式。你在 `~/.config/containers/systemd/` 放一个 `.container` 文件,描述这个容器要什么镜像、什么端口、什么卷,然后 systemd 就像一个管服务一样开机自动拉起它、崩溃自动重启它、统一看日志。这摆脱了"Docker 服务只要在,内部 restart 策略自己管"的间接层。
# ~/.config/containers/systemd/web.container
[Unit]
Description=My web service

[Container]
Image=nginx:alpine
PublishPort=8080:80
Volume=./webdata:/usr/share/nginx/html:ro
# 容器退出即重启,交给 systemd 管生命周期

[Service]
# 崩溃后重启(5 秒后)
Restart=on-failure
RestartSec=5

[Install]
WantedBy=default.target
# 让 systemd 识别并启动它
systemctl --user daemon-reload
systemctl --user start web.service
systemctl --user enable web.service # 开机自启
systemctl --user status web.service这层"声明即服务"的价值在于:容器和宿主机上的普通服务终于用同一套 systemd 世界观管理——启动顺序、依赖、日志、看门狗都统一了。对有多容器、又希望它们跟着机器生命周期走得规规矩矩的自托管栈,Quadlet 是从"手动 restart 脚本"迈向"声明式托管"的关键一步。
五、rootless 的边界与安全,以及别一味迷信"无守护更安全"
rootless(非 root 跑容器)是 Podman 的一大卖点,但要有边界感。它确实降低了"容器逃逸直接拿到宿主机 root"的风险,因为容器进程以你的用户身份运行,特权被压到了用户层。但同时 rootless 也有代价:某些需要真实特权的能力(比如绑定低端口 <1024、挂载特定设备、操作真实网络)在 rootless 下受限,需要额外配置或放弃,这对"我想在 80 端口跑 Web"的自托管场景会多一步 setcap 或改用高端口再转发。
所以不要"无守护 = 绝对安全"地盲信。安全是个组合:rootless 只是把用户层隔离做扎实,绝不代表你可以省掉前面的防火墙、反代认证和最小权限。正确姿势是把它和"公开服务走反代 + 防火墙、管理面收敛到私网"那套结合用——Podman 让"进程层面的隔离更干净",但整个栈的安全边界还是要你亲手划。
六、那我要不要切到 Podman?一个务实的判断
要不要迁,取决于你的现状。如果你已经在用 Docker 且一切稳定、没有"想少一个守护进程""想更贴近 systemd 管理"的诉求,那没必要为切换而切换——Docker 并没有过时。但如果这些点踩中你:机器内存紧张想省掉常驻守护进程、希望容器能被 systemd 原生管理(Quadlet)、看重 rootless 带来的更小入侵面、或者你本来就在投入 systemd 体系管理服务,那 Podman 是更贴合的方向。
另一个现实考量是存量与生态:镜像和绝大部分命令都能平移,但跨主机编排(Swarm/Kubernetes 之外的)和某些完整 Compose 特定能力,Podman 的兼容层不一定 100% 齐平。务实做法是"先小范围试跑"——把一个低风险的自托管服务迁到 Quadlet 上用几天,看日志管理、自启、安全是否合你意,再决定整体要不要迁,而不是一次性把全部服务都切过去。
结语
Podman 的本质,是把"容器=内核能力"落实到"不必绑一个 root 守护进程":无守护、rootless、systemd 原生集成,让它更贴近"用户级进程"的管理方式,也更省资源。抓住三条就够用:命令几乎可无损平移(docker→podman),用 Pod/兼容 Compose 组织多容器、注意服务间地址差异,用 Quadlet 让 systemd 托管容器实现开机自启与崩溃重启。再补一条清醒:rootless 不等于免安全配置,而"要不要迁"要拿你的真实诉求来判断——是对"少守护进程/systemd 原生/更小入侵面"有需要,而不是为了换个工具换个名字。