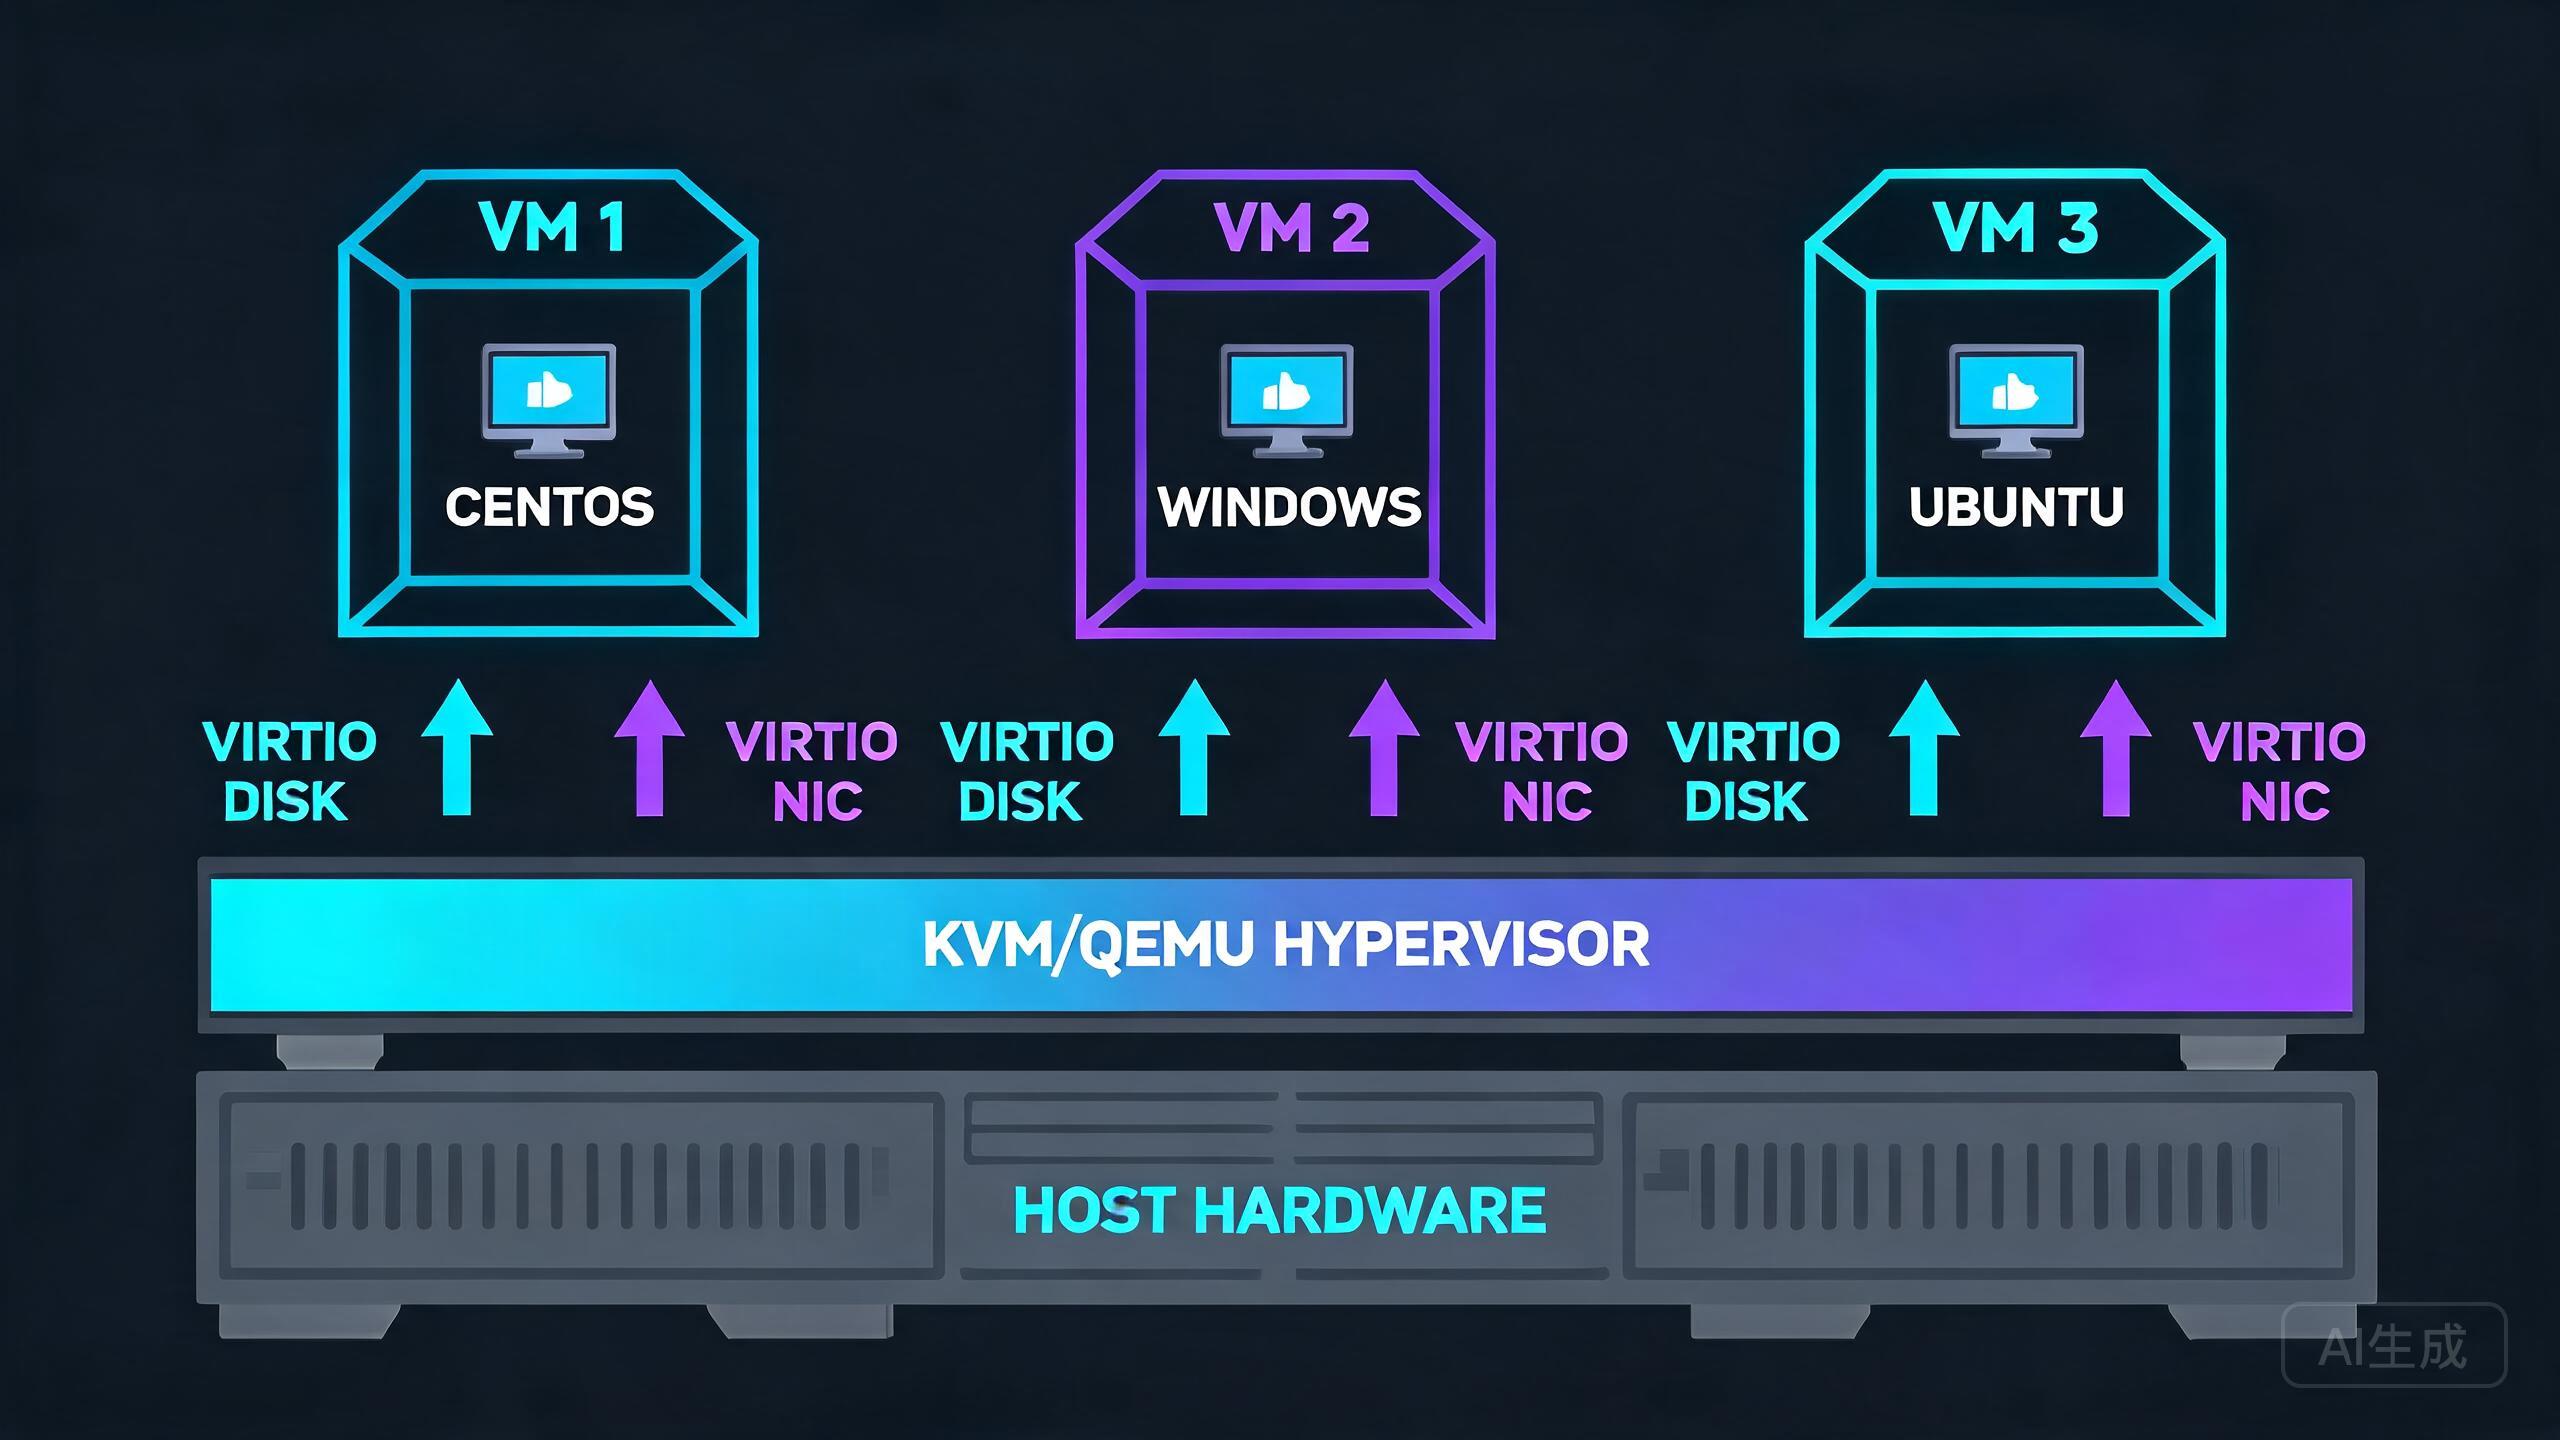
自托管一台物理机,如果直接在上面装系统、跑一堆 Docker,遇到"想再开一台机器/换个系统实验/不同环境隔离"就尴尬了:要么买新机,要么在同一系统里乱塞。虚拟化平台(Hypervisor)解决的是"一台物理机被安全地切成多台虚拟机"的问题:每台 VM 有自己完整的系统、网络与隔离,互不影响,还能快照、迁移、分配资源。自托管里最顺手的开源方案是 Proxmox VE(PVE)——基于 KVM/QEMU 的 Web 管理虚拟化平台,也支持 LXC 容器。这篇讲清虚拟化解决什么、PVE 怎么搭、KVM 与 LXC 怎么选、快照与备份怎么用,以及常见坑与边界。
一、虚拟化解决什么:把一台物理机变成"可切多台、可隔离、可管理"的资源池
虚拟化的核心收益是"资源池化 + 隔离 + 可管理":一台 32 核/64G 的物理机,不再"要么整台给一个系统、要么在同系统里互相干扰",而是被虚拟化层切成多台 VM——每台有独立系统、独立网络、独立崩溃域;想实验新系统/新软件,开一台 VM 用完删掉,不影响宿主;资源(CPU/内存/磁盘)按需分配给各 VM,多了加、少了调。它还带来两个自托管很看重的能力:快照(出问题秒回)与整机备份/迁移(换物理机/容灾时 VM 能整体搬走)。对"想长期、干净地折腾多套环境"的人来说,虚拟化是"物理机分层"的关键一步。
它和容器(Docker/K8s)的分工:容器共享宿主内核、更轻、密度高,适合"无状态/单应用";虚拟机各有独立内核、隔离更彻底,适合"要完整系统、要强隔离、要跑异构系统"的场景。自托管常见组合是"物理机上跑 PVE → 里面开几台 VM(一台跑 Docker 全家桶、一台跑 K8s、一台当 NAS/测试机)"——先虚拟化隔离,再在 VM 内用容器,各取所长。
二、PVE 怎么搭:安装、存储与网络的最小起步
Proxmox VE 是 Debian 系的发行版,装完自带 Web 管理界面(https://IP:8006)。起步三件事:一是"存储"——PVE 把"本地盘/网络存储"抽象成存储(local 放镜像与备份、local-lvm 放 VM 盘),先规划好盘(建议系统盘与数据盘分离,重要数据走 ZFS/NFS 等冗余存储,前面聊过);二是"网络"——默认网桥 vmbr0 让 VM 共享物理网口,要隔离/多网段就再加网桥/ VLAN;三是"创建 VM"——从 ISO/模板装系统,分配 CPU/内存/磁盘。多数操作在 Web UI 点点就能完成,CLI 负责脚本化。
# PVE 安装后的关键运维命令
pveversion                       # 看 PVE 版本
qm list                          # 列出 QEMU 虚拟机
qm start 100 && qm status 100    # 启动/查看 VM
pct list                         # 列出 LXC 容器
# 存储规划建议:
#   - local:放 ISO/模板/备份
#   - local-lvm(或 ZFS/独立盘):放 VM 磁盘,与系统盘分离更安全
#   - 重要数据:放 ZFS 卷 / 网络存储(NFS),并接备份
PVE 起步的坑:一是"盘没规划好"——系统盘和数据盘混用、没冗余,物理盘坏了数据跟着没(虚拟化层不替代数据冗余与备份);二是"网络理解错"——VM 的网桥、VLAN、直通要按拓扑想清楚,别默认"网桥=安全隔离";三是"资源超分"——CPU/内存按需超分可以,但别把整台机分满不留宿主余量,宿主 OOM 会拖垮所有 VM。
三、KVM 虚拟机 vs LXC 容器:怎么选
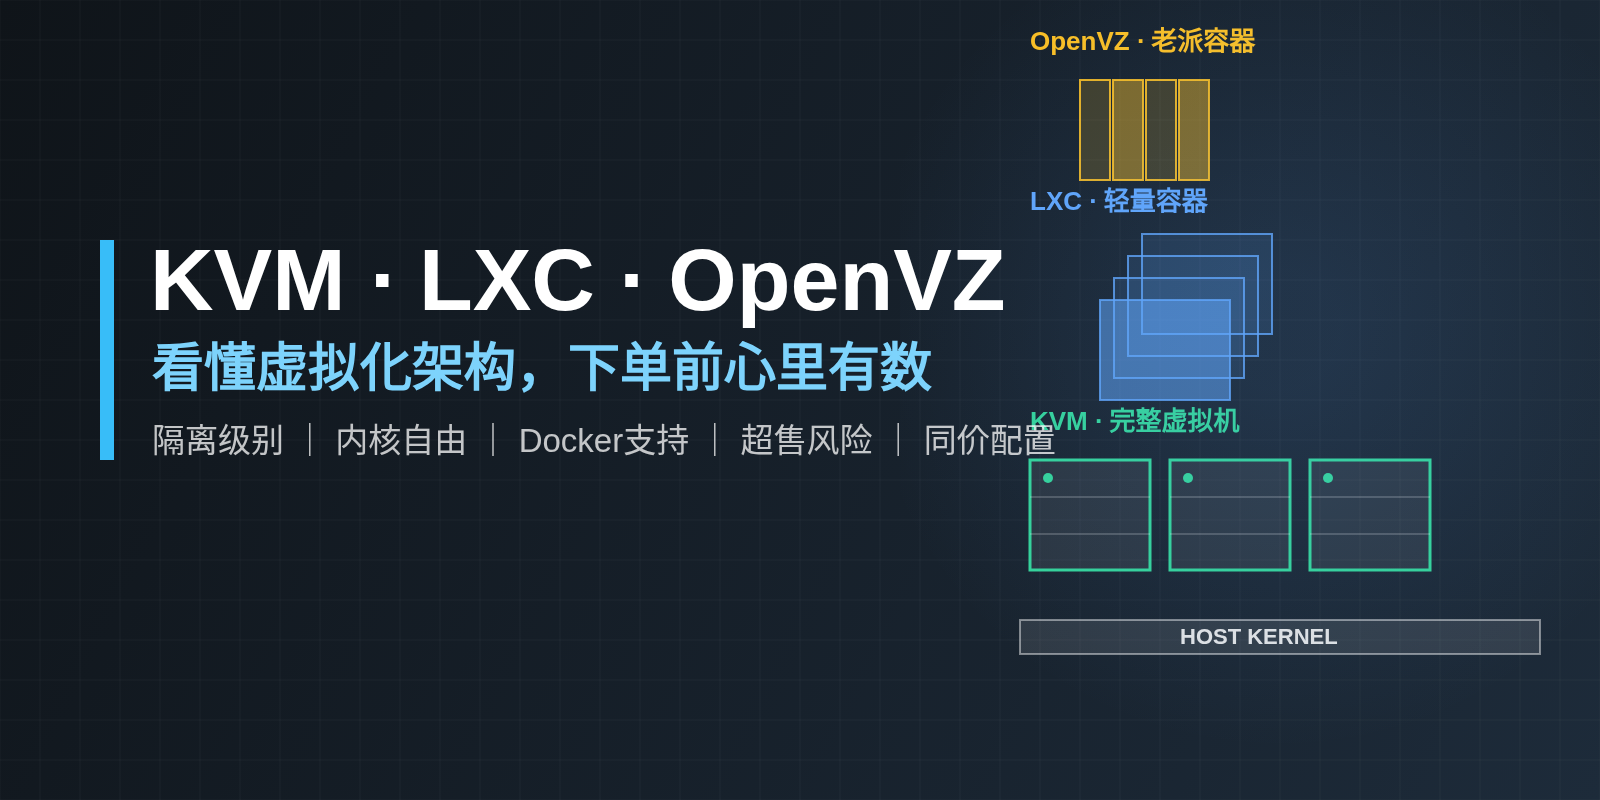
PVE 同时支持两类"虚的机":KVM/QEMU 虚拟机(完整虚拟化,每台有自己的内核,隔离最强、最通用)与 LXC 容器(共享宿主内核,更轻、启动快、密度高,类似"系统级容器")。选型判断:要"完整系统、异构系统(Windows/BSD)、强隔离、与宿主完全无关"→ KVM;要"快速开一堆 Linux、省资源、接近宿主性能"且不介意共享内核 → LXC(模板现成、秒级创建)。自托管里常见:核心/有状态/敏感服务用 KVM,批量实验/轻量服务用 LXC——两者在 PVE 里并列管理,按需混用。
# 从模板创建 LXC 容器(比 KVM 快得多)
pveam update
pveam download local debian-12-standard_*.tar.zst
pct create 200 local:vztmpl/debian-12-standard_*.tar.zst \
  --hostname test --cores 2 --memory 2048 \
  --net0 name=eth0,bridge=vmbr0,ip=dhcp \
  --storage local-lvm --rootfs local-lvm:8
pct start 200
# KVM 则通常 Web UI 里传 ISO 安装,或用 cloud-init 模板批量开
选型的坑是"没分清就混用":LXC 共享内核,意味着"容器里能做的基本等于宿主内核允许的",想要"完全不同的内核/驱动/强隔离"必须 KVM;反过来,全用 KVM 会浪费资源——按"隔离需求 + 资源效率"匹配,别一刀切。
四、快照、备份与迁移:让 VM 可回退、可搬走
虚拟化的"杀手级"价值在管理能力:快照(snapshot)——给 VM 拍个"当前状态",出问题一键回退;备份(vzdump)——按计划把 VM 整体备份到存储(本地/远程),坏了能整机恢复;迁移(migrate)——在物理机间搬 VM,硬件升级/容灾时不停业务。对自托管,这三样把"服务器"从"拆了重来"变成"可回退、可恢复、可搬走"的资产:升级软件前拍快照,崩了秒回;换机器时整体迁移,而不是重搭一套。
# 快照 / 备份 / 迁移 的 CLI 示例
qm snapshot 100 before-upgrade          # 给 VM 100 拍快照
qm rollback 100 before-upgrade          # 回退到该快照
vzdump 100 --mode snapshot --compress zstd \
  --storage backup                      # 整机备份到 backup 存储
qm migrate 100 pve-node2 --online       # 在线迁移到另一台物理机
# 排障要点:备份要"能恢复"——定期抽一台 VM 做恢复演练,
# 别让"备份存在"变成"以为能恢复"
这层的坑:一是"快照≠备份"——快照依赖存储且可能随 VM 删除而没,正式保护靠 vzdump 备份并异地存放;二是"备份从没演练"——定期恢复一台验证"真能起来",否则备份是心理安慰;三是"迁移依赖共享存储/网络"——在线迁移要节点间网络与存储可达,跨机房/离线场景用备份恢复路径。
五、常见坑与边界:超分失控、备份缺失、单机宿主风险、直通与兼容
PVE/虚拟化四个坑要尤其防。一是"资源超分失控":CPU/内存超分太多,宿主 OOM/排队,所有 VM 一起卡——监控宿主资源水位(前面聊的容量规划),别把整机分满。二是"备份缺失/未演练":VM 是"整台机器的资产",不备份等于裸奔;备份要异地 + 定期恢复演练。三是"单机宿主风险":PVE 物理机本身仍是单点——宿主盘故障/整机坏了,VM 全停;用 ZFS 镜像盘、把关键 VM 备份异地、或双节点集群(ceph/HA)来兜底。四是"直通与兼容":显卡/PCIe 直通、特定硬件驱动要看兼容与配置,别默认"直通就行";换物理机迁移时内核/驱动差异也要验证。
# 排障 SOP:VM 相关问题的快速定位
#   1) VM 起不来 → qm status + 查看该 VM 日志(qm log 100)
#   2) 宿主资源爆 → 看宿主监控:CPU/内存/磁盘,找超分/坏盘
#   3) 备份"没有" → 检查 vzdump 计划与存储,并做一次恢复演练
#   4) 迁移失败 → 看节点网络/共享存储与目标节点资源
把它当排障 SOP:先"看 VM 状态与日志(qm log)",再"看宿主资源与存储",后"确认备份/恢复路径可用"。虚拟化把排障的"边界"划清楚了:VM 内部问题在 VM 里查,宿主资源问题在宿主查——定位更明确,但也要求你对两层都心里有数。
把 Proxmox VE 放回自托管整体:它是"一台物理机变成可切多台、可隔离、可快照备份迁移的资源池"的虚拟化基座。落地要点:装 PVE 后先规划存储与网络(系统/数据分离、重要数据走冗余存储),用 Web UI 管理 VM;按"隔离需求 + 资源效率"在 KVM(完整隔离)与 LXC(轻量共享内核)间选型;用好快照/整机备份/迁移三件套——升级前快照、计划备份 + 定期恢复演练、换机可迁移;防住资源超分失控、备份缺失未演练、单机宿主单点、直通兼容四坑;并认清虚拟化管"隔离与管理",不替代数据冗余与备份。当你把物理机用虚拟化切成"可管理、可回退、可搬走"的资源池,自托管的长期折腾才真正有了一个稳当、干净的底座。
结语
Proxmox VE 虚拟化的价值,是把一台物理机变成"可切成多台 VM、强隔离、快照可回退、整机可备份迁移"的资源池,为长期自托管提供一个干净、可管理的底座。落地要点:装好先规划存储(系统/数据分离、重要数据冗余)与网络(网桥/VLAN),Web UI 管理;KVM 与 LXC 按"隔离需求 vs 资源效率"选——要完整系统/异构/强隔离用 KVM,批量轻量实验用 LXC;升级前快照、按计划 vzdump 备份并定期恢复演练、换机用迁移或备份恢复;防住资源超分失控、备份缺失未演练、单机宿主单点、直通兼容四坑;并认清它管隔离与管理、不替代数据冗余与备份。当物理机被虚拟化稳稳切成资源池,自托管的"折腾"才能从"同机大乱斗"升级为"互不干扰、坏了能回、整机能搬"的从容。