容器(Docker/Podman/K3s)用久了,很多人会问:容器确实是轻,但我想要的是一个"更接近独立操作系统、能跑任意完整系统(比如跑 Windows、或一个完整的 Linux 发行版)"的隔离环境,容器给不了。这时候就需要"真正的虚拟化"——用管理程序在一台物理机上跑多个完整的虚拟机。Linux 上最主流也最贴合自托管的组合是 KVM(内核虚拟化)+ QEMU(用户态虚拟机与设备模拟)。这篇讲清 QEMU/KVM 解决什么、和容器怎样分工、怎么建一张磁盘镜像 + 装系统 + 配 virtio 提速,以及作为"重量级隔离"在自托管里的代价与安全边界。
一、容器与虚拟机:"进程隔离"和"完整系统隔离"是两回事
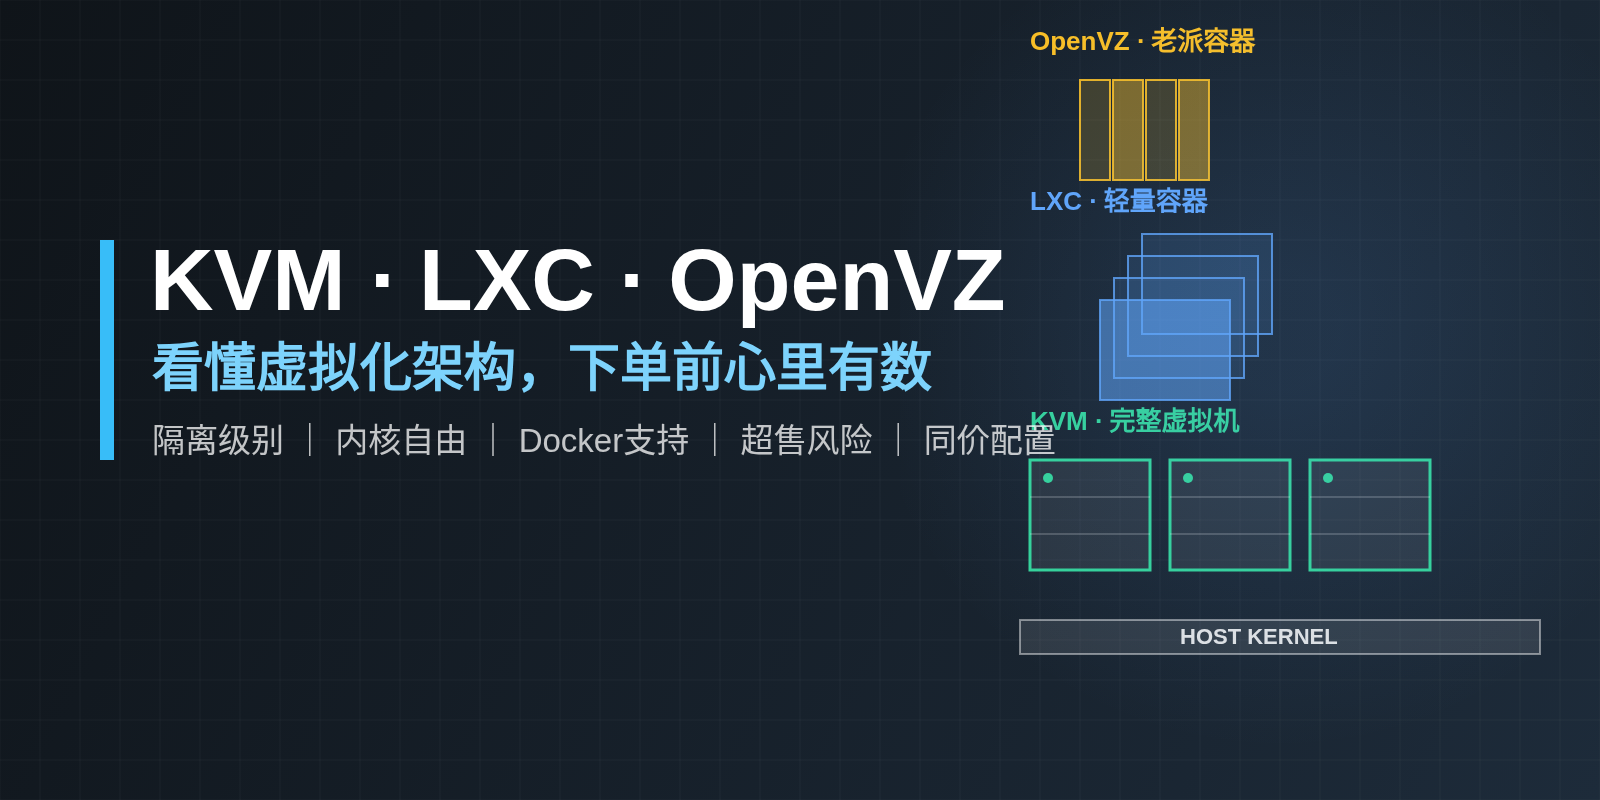
容器和虚拟机都叫"隔离",但层次差了很大一截。容器共享宿主内核,隔离的是"进程 + 挂载/网络命名空间"——它轻、启动快,但隔离面受限于"同一个内核"(不能跑需要完全不同内核或是要装驱动的系统,逃逸的风险面也更大)。虚拟机则各自跑一个完整的、独立的操作系统,用管理程序把 CPU/内存/磁盘/网络虚拟出来——它重、但它给你一个"真正的系统",能装两种不同的 OS、内存隔离更彻底。
这个差别直接决定了使用场景:容器适合"我这一堆应用用同构的 Linux、想要轻快和编排";虚拟机适合"我想跑一个完整独立系统、要跑不同 OS、或要把某块业务和宿主机彻底隔离"。二者不是替代,而是配角——成熟的做法常是"机器上跑几个虚拟机,虚拟机里再用容器/编排"。
二、KVM + QEMU 是什么、能跑什么
严格说,KVM 是一套"内核级的虚拟化能力":自内核直接让虚拟机利用硬件辅助虚拟化(Intel VT-x / AMD-V),性能损耗很低;QEMU 是配套的用户态工具,负责模拟设备(磁盘、网络、显示)并提供管理界面(如 `virt-manager`)。合起来,"KVM 提供加速、QEMU 提供设备与 Daemon",就能在一台 Linux VPS 或服务器上创建可用的完整虚拟机。
能跑什么?因为它给一个真实系统,所以可以:把"某几个系统组成的小集群"独立出来、跑 Windows 供特定软件、或把某个"我担心影响宿主的业务"隔离到独立 VM 里。前提是宿主要支持硬件虚拟化(`ls /dev/kvm` 存在即可用;不少云 VPS 是没开 /dev/kvm 的,那只能退到更慢的纯软件模拟,性能惨)。所以"这台机器能不能流畅虚拟化",第一步永远是确认有没有 /dev/kvm。
# 确认宿主机是否支持硬件加速虚拟化
ls -l /dev/kvm
egrep -c '(vmx|svm)' /proc/cpuinfo     # !=0 表示 CPU 支持虚拟化
三、怎么建一台虚拟机:建盘、装系统、配 virtio
用 KVM/QEMU 建虚拟机常用 `virt-install`(配合 libvirt)或图形界面的 virt-manager,命令行最贴近自托管/脚本化。核心步骤是:先生成一个磁盘镜像文件,再把系统安装介质挂给它,启动安装。装完/正式跑时,"用 virtio 驱动给磁盘和网卡提速"是重要的性能细节——默认模拟的 IDE 磁盘很慢,改成 virtio 会让虚拟机磁盘性能大幅提升。
# 建一个 20G 的 qcow2 磁盘镜像(qcow2 按需增长、支持快照)
sudo qemu-img create -f qcow2 /srv/vm/ubuntu.qcow2 20G

# 用 virt-install 安装(需先有云镜像或 ISO)
sudo virt-install \
  --name ubuntu-vm --memory 2048 --vcpus 2 \
  --disk path=/srv/vm/ubuntu.qcow2,format=qcow2,bus=virtio \
  --network network=default,model=virtio \
  --cdrom /srv/iso/ubuntu.iso --os-variant ubuntu24.04 \
  --graphics none --location /srv/iso
几个要点先记下:`bus=virtio` 和 `model=virtio` 是提速关键;`--os-variant` 会根据系统调优参数;用 `virsh` 管理虚拟机(`virsh list`、`virsh reboot`、`virsh destroy`);qcow2 镜像基于"按需分配",别让它长期疯长——可配合快照给每个关键节点做快照以便回滚。这些用顺手后,"在服务器上再开一台完整系统"对你的操作门槛就消失了。
四、网络与存储落点:给虚拟机安排进退路
虚拟机要连上网络,常见两种:NAT(`network=default`,虚拟机默认经宿主机转发出公网,方便但对外不可直接被访问)和桥接(bridge,给虚拟机直接绑到物理网络、拿到自己的局域网 IP,适合要对外服务的 VM)。自托管要"让 VM 提供对外服务",通常配桥接网络让 VM 直接暴露。命令行下配桥接要提前建好网桥,并注意它和容器的桥不同。
# 查看虚拟机情况;把 VM 在宿主机重启/关停
sudo virsh list --all
sudo virsh start ubuntu-vm
sudo virsh reboot ubuntu-vm
sudo virsh console ubuntu-vm     # 进入 VM 的串口控制台
重点原则和前面一致:给 VM 的数据盘也挂到有快照/备份的存储上(qcow2 可用 qemu-img/外部快照),VM 本质承载的是"完整系统",一旦磁盘损坏/宿主故障,整台 VM 可能都起不来,所以它更是"必须纳入异地 + 快照备份"的重点对象。别把一台承载完整系统数据的 VM 当成"跑一下就没了"的临时体。
五、代价与边界:虚拟化是"重量级隔离",别杀鸡用牛刀
清晰的判断先立住:虚拟机比容器重很多——每台 VM 都要吃一份完整 OS 的资源(内存、磁盘、维护成本),你同时开三五台就可能把宿主机压垮;而且"管理一群完整系统"的运维成本远高于"管理一组容器"。所以自托管的健康用法是"按需少量":只在确实需要"完整 OS / 不同内核的系统 / 彻底隔离"时用 VM,而不是把明明容器能胜任的活都强行 VM 化。
最后是安全边界:尽管 VM 隔离比容器更强,它也不是"绝对安全的黑箱"——历史上也有过逃逸漏洞,所以对跑高价值数据的 VM,仍要配防火墙、及时打补丁、最小权限和前面的备份与监控,而不是"放进 VM 就高枕无忧"。虚拟机在自托管里的正确定位,是"当你确需一个完整、独立的系统时,用它能达到目的且隔离比容器更踏实";把它当普通工作负载一样养活、备份、看护,而不是当免死金牌。
结语
KVM/QEMU 的价值,是给"容器给不了的完整系统隔离"一个踏实的方案:一台物理机上跑多个互相独立的完整 OS,芯片级加速、能装不同系统、磁盘网络用 virtio 提速。落地要点:先确认宿主机有 /dev/kvm;用 qemu-img 建盘 + virt-install 装系统 + 全程 bus=virtio;用 virsh 管理,联网按"对外服务配桥接、纯内部用 NAT"取舍;并把承载着完整系统的数据盘纳入快照 + 异地备份。它的边界是"重、贵、运维成本高"——清楚自己"到底是缺一个完整系统,还是其实容器就能胜任",才不会为一个可以用容器轻易解决的场景,却平白引入一套要长期养活的虚拟化栈。