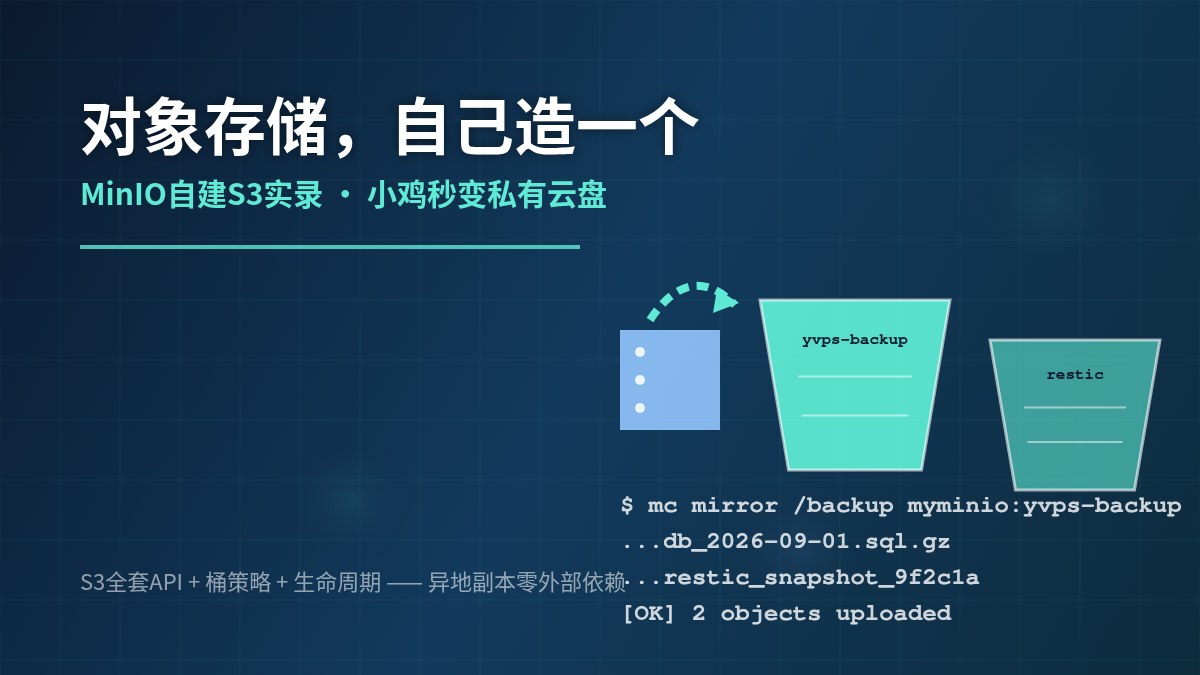
当你跑起相册、文件同步、备份、或任何需要"存大量非结构化文件"的自托管服务时,很快会遇到一个共性需求:这些大文件(图片、视频、日志归档、备份)别一股脑塞进数据库或挤在应用目录里,而是应该有个专门的"文件存储层"。对象存储(Object Storage)正是为海量非结构化文件而生:把文件以"对象"存入桶(bucket)、通过 API 读写、天然可横向扩展与多副本。而自托管世界用得最广、S3 兼容的私有对象存储方案就是 MinIO。这篇讲清 MinIO 解决什么、S3 兼容为什么关键、最小怎么起一个桶、怎么配权限与生命周期,以及它在自托管里的资源与安全边界。
一、MinIO 解决什么:给"海量文件"一个专业的存储层
自托管里有一类数据是"多"且"大"却不适合塞数据库的:媒体文件、上传的附件、日志归档、备份归档、甚至容器镜像。把这类文件放进某一台机器的普通目录当然也能跑,但当量变大、多服务都需要存、还要有备份/淘汰策略时,就需要一个"专门管对象"的存储层。MinIO 开源版就是提供这个层最常用的选择:它把文件以"对象"存进叫"桶"的逻辑容器,通过一套成熟的 S3 兼容 API 读写,天然支持多副本与按桶/前缀组织,也方便被大量应用直接对接。
和自托管里别的存储对比看会更清楚定位:关系库(MariaDB/Postgres)管"结构化小数据",NFS/共享目录管"局域网内像本地盘用的共享",对象存储管"海量、通过 API 存取的任意文件"。当你的应用(相册、备份、媒体)需要"按需把大文件往一个标准接口里放",MinIO 就是那个标准的存储后端。它天然契合"把媒体/归档这类大文件单独收拢、方便备份与扩展"这条主线。
二、S3 兼容为什么关键:一套标准,处处能用
MinIO 的价值有很大一块来自"S3 兼容":它实现了与 AWS S3 相同的对象存储 API 协议。这意味着大量应用(Nextcloud/WordPress 的媒体、Watson/各类备份工具、许多 CI 与数据软件)只要按 S3 接口配置端点与凭证,就能直接使用 MinIO 作为存储后端——于是你"私有对象存储 + 成熟的 S3 生态"几乎无缝衔接,而不用每家都写特制集成。
# 用 S3 兼容工具访问 MinIO(示例:aws cli 指向你的 MinIO)
export AWS_ACCESS_KEY_ID=你的AccessKey
export AWS_SECRET_ACCESS_KEY=你的SecretKey
aws --endpoint-url https://s3.example.com s3 mb s3://photos     # 建桶
aws --endpoint-url https://s3.example.com s3 cp photo.jpg s3://photos/2026/
# 应用中通常只需把 endpoint/access/secret 指到 MinIO,即可当 S3 用
理解"S3 兼容"这个底层协议的价值,就不难理解为什么 MinIO 在自托管里"到处能接":它其实是把"对象存储"做成了一个标准接口的私有实现。落地时你只要给设备配一个稳定的 S3 端点(前面反代 + HTTPS)、建好对的凭证与桶,剩下的"很多应用以此为存储后端"就是顺水推舟。把这套"标准协议 + 私有实现"的心智建立起来,MinIO 在自托管生态里的连接价值就看得非常清楚了。
三、最小落地:起服务、建桶、配好访问凭证
MinIO 上手很简单:用官方容器或二进制起一个 server,指定数据目录,它会给出一对默认凭证(通常来自环境变量/默认账号),再通过 Web 控制台或命令行建桶、管理。给一个 Docker 起的示意:
# 用 Docker 起单节点 MinIO(示意)
docker run -d --name minio --restart unless-stopped \
  -p 127.0.0.1:9000:9000 -p 127.0.0.1:9001:9001 \
  -e MINIO_ROOT_USER=admin -e MINIO_ROOT_PASSWORD="换一个强密码" \
  -v /srv/minio-data:/data \
  minio/minio server /data --console-address ":9001"
# 9000 是 S3 API,9001 是 Web 控制台;前面再加反代收敛 HTTPS
落地时把三件事做对。一是"访问凭证":别用默认弱密码,设置强 root 凭证,并给应用按需建各自的 AccessKey(只开它需要的桶/权限),别让所有应用都共享一个 root。二是"数据目录挂好盘":`/srv/minio-data` 是真正的对象存储落点,要挂到可扩展、防坏盘的存储并纳入备份。三是"前面接反代":S3 API 端口只监听本机即可,对外由 Nginx/Caddy 收敛并自动 HTTPS,别把 9000 裸开公网。这三条立好,MinIO 就处在一个"能正常被接入、又不敞门"的稳定起点。
四、权限与生命周期:桶策略、隔离与自动清理
对象存储用久了,两个管理点会越来越重要。一是"权限与隔离":MinIO 用桶策略/凭证体系控制"谁能往哪个桶写、谁只能读、谁不可见",而经验上"按应用/用途建独立桶 + 独立凭证"是标准化做法——相册一个桶、备份一个桶、各自的凭证只到各自的桶,意外越权与污染就更难发生。二是"生命周期(lifecycle)":对象存储若不好好清理会无限增长占满盘,MinIO 支持按前缀/规则做过期删除或归档,让"几天/几个月前的旧日志自动清理"成为常态。
# 生命周期示例(示意):把某桶下带前缀的旧对象自动删除/过期
# mc ilm import s3/backup 规则.json   # mc 是 MinIO 客户端
# 规则:匹配 prefix=logs/,expiry:30 天后删除 —— 防止日志无限堆占盘
# 重要桶/备份类数据:别设自动删除,靠异地归档与手动策略
把"按桶隔离 + 最小权限 + 生命周期自动清理"做成习惯,MinIO 就从"一个能塞东西的桶"变成一个好治理的对象存储仓。落地注意分类型对待:日志/临时这类给自动过期,照片/备份这类珍贵数据不设自动删除、而是纳入异地备份或归档。把"删什么、留什么"按数据价值分开设策略,才不会因为"图省事全自动过期"而把有价值的备份也清了。
五、边界:MinIO 是存储、也不是万能的,安全和资源要想清楚
最后认清 MinIO 的边界。其一是"存储不是备份":MinIO 多副本/纠删码提供的是"同集群的高可用",不替代"异地副本"——真要大灾难,仍要靠把关键桶的异地归档/备份做起来,别把"MinIO 里有副本"当成"数据安全"。其二是"它也会吃资源":对象多、量大时会占不少磁盘与内存,要给数据盘容量做好规划与监控、防盘满,给它长期增长的余地。其三是"S3 兼容的口径":多数场景用它正常,但个别应用对 S3 高级特性(如某类锁/网关探测)的依赖,偶尔会遇到不一一对应,能接受即可。
# 安全与资源提醒:
#   - MinIO 桶的访问:给应用最小凭证、控制桶权限,别都暴露/共享 root
#   - 关键桶仍要做异地归档/备份;MinIO 内的副本不等于异地安全
#   - 数据盘容量规划 + 磁盘监控,避免对象无限增长把盘写满
把这些边界当成使用 MinIO 的常规范式:最小凭证分桶、关键桶异地归档、数据盘给够并监控。把"对象存储"这个能力用好——它是自托管里承接"海量非结构化文件"最标准的后端,配合前面聊的相册/备份/媒体栈,能形成一个"大文件统一走 MinIO、小结构和业务数据各司其职"的清晰分层。当一层层边界都想清,MinIO 就会是你自托管存储体系里可靠、标准、好扩展的一块基石。
结语
MinIO 的价值,是给自托管提供一个标准、可扩展的私有对象存储层:把媒体、附件、日志与备份等海量非结构化文件从数据库和业务目录里解脱出来,通过 S3 兼容 API 被大量生态应用无缝使用。落地要点:起服务并把 S3 API 端口收在本机、前面接反代 HTTPS;设强 root 凭证并"按应用/用途建独立桶 + 最小凭证";数据目录挂到可扩展防坏盘的存储并纳入备份;用生命周期给日志/临时数据设定清理、珍贵数据走异地归档。边界是"MinIO 内副本不等于异地备份,且会吃资源"——数据盘要规划监控、关键桶仍要有异地兜底。把对象存储与关系库、共享目录分清定位,MinIO 就是你架构里高效、可扩展的大文件存储基座。